

Anthropic divide o acesso a capacidades de cibersegurança em três níveis
Defesa, testes autorizados e sistemas críticos passam a ter condições distintas de verificação.
A Anthropic apresentou a 6 de outubro uma ampliação do Cyber Verification Program. O acesso a capacidades avançadas de cibersegurança passa a organizar-se em três níveis, com requisitos diferentes conforme o trabalho e os sistemas envolvidos.
Encontrar vulnerabilidades e analisar malware pode exigir operações que os filtros de segurança interrompem. A mesma capacidade técnica pode ser usada para proteger um sistema ou explorá-lo. O programa procura graduar o acesso através da verificação de utilizadores, autorização do trabalho e controlos da organização.
Três âmbitos de trabalho
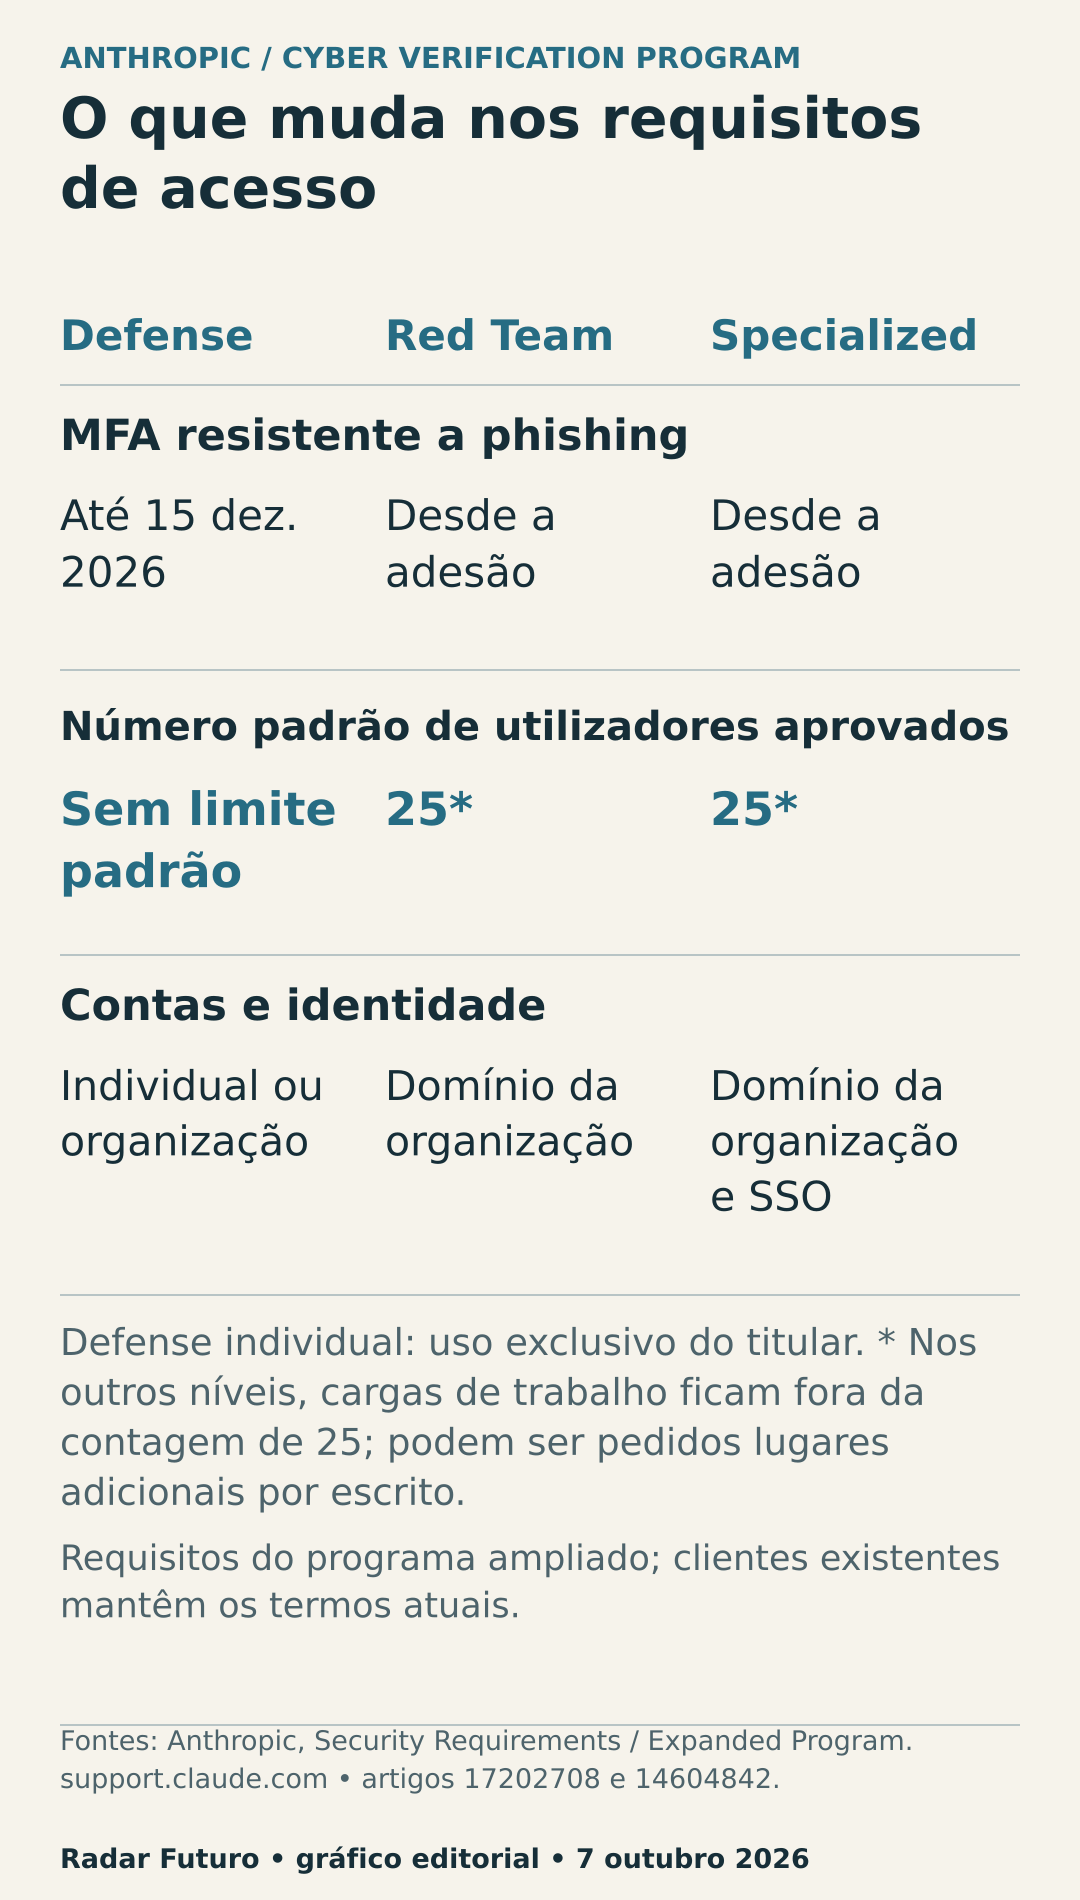
Defense Access abrange resposta a incidentes, análise de malware e validação de vulnerabilidades. Red Team Access acrescenta testes de intrusão autorizados e é reservado a organizações. Specialized Access destina-se a um conjunto restrito de organizações verificadas que trabalham em sistemas de segurança com consequências para vidas humanas ou mercados; a avaliação envolve o Governo dos Estados Unidos.
A inscrição requer candidatura e comprovação dos controlos aplicáveis. A documentação admite investigadores individuais no nível de defesa, num plano pago. Os restantes níveis são exclusivos de organizações. A política de utilização continua em vigor e a empresa pode restringir ou retirar a autorização.
Condições que as equipas precisam de preparar
O centro de ajuda fixa 15 de dezembro de 2026 como prazo para Defense Access adotar autenticação multifator resistente a phishing e deixar de utilizar chaves de API. Até lá exige alguma forma de autenticação multifator, e as chaves expiram a cada sete dias.
O programa requer retenção de dados para monitorização, com exceções descritas para organizações que já têm dispensa em determinados modelos. A solução Enterprise Frontier Safeguards, que permitiria guardar dados em infraestrutura controlada pelo cliente, permanece uma disponibilidade anunciada para mais tarde no outono.
A mudança verificável é uma nova estrutura de acesso profissional, com obrigações operacionais concretas. A redução de bloqueios pode facilitar trabalho autorizado. O anúncio, produzido pelo fornecedor, não demonstra por si só uma diminuição de incidentes nas organizações participantes. Essa avaliação exige resultados de utilização e critérios de comparação para além das condições de candidatura.