

Clone2Pwn expõe falhas na passagem de dados entre telemóveis Android
A TU Graz divulgou vulnerabilidades em ferramentas de sete fabricantes e diz que todos disponibilizaram correções.
Passar os dados de um telemóvel antigo para um novo pode colocar informação muito sensível numa ligação temporária. Uma investigação divulgada em 15 de outubro pela Universidade Técnica de Graz identificou falhas nas ferramentas de migração de sete fabricantes de Android, agrupadas sob o nome Clone2Pwn.
O estudo analisou Android Switch, da Google, Smart Switch, da Samsung, EasyShare, da Vivo, Mi Mover, da Xiaomi, Clone Phone, da Oppo, Phone Clone, da Huawei, e Device Clone, da Honor. Os investigadores demonstraram ataques que dependem da proximidade das ligações sem fios usadas durante a transferência. Mensagens, fotografias ou credenciais fazem parte dos dados potencialmente expostos, conforme o cenário e a aplicação.
O momento em que os aparelhos precisam de confiar um no outro
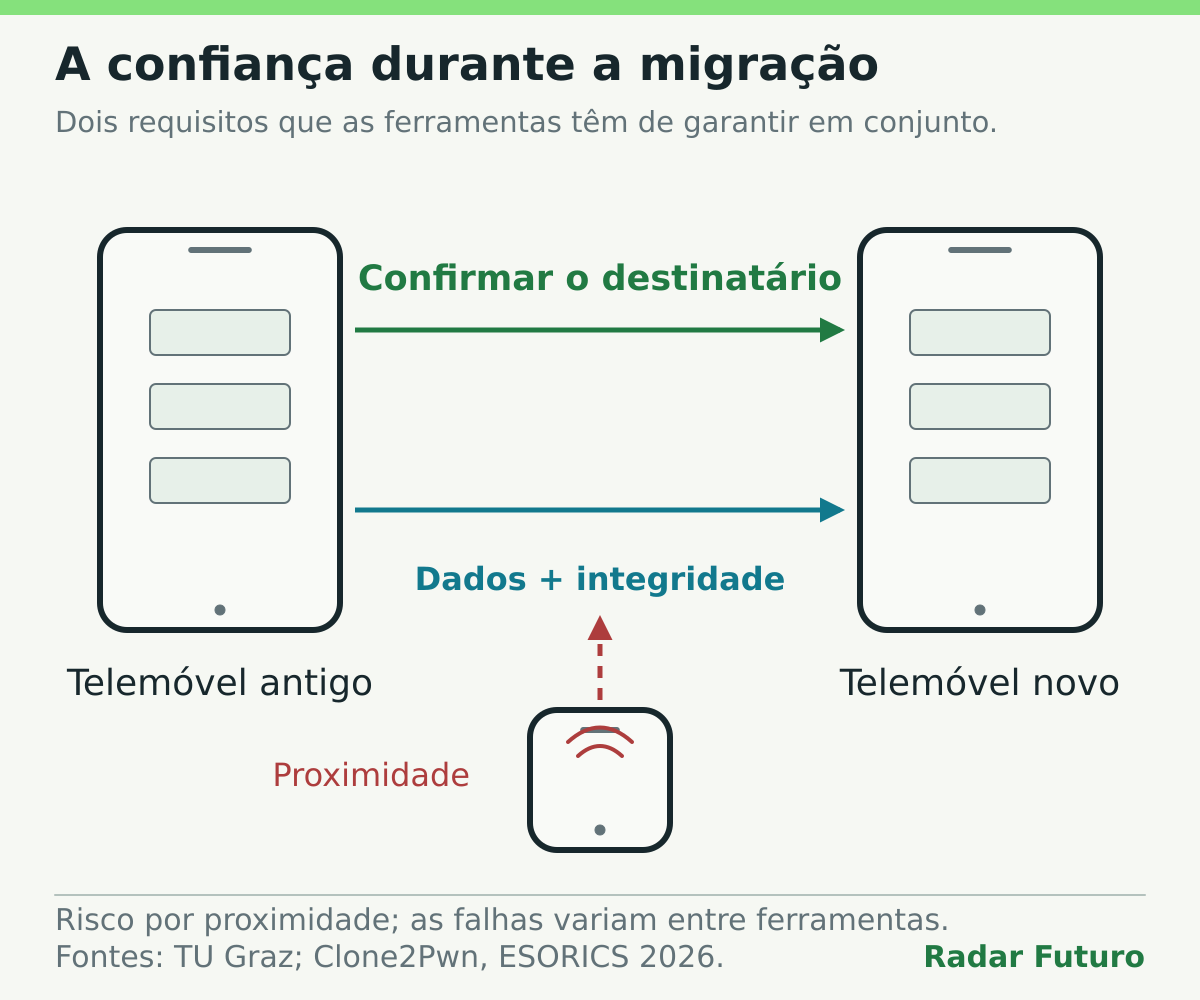
O artigo técnico descreve a análise dos protocolos e experiências de ataque em implementações reais. O problema central está na ligação entre a identidade do aparelho com que o utilizador pensa estar a comunicar e a proteção efetiva do tráfego. Uma associação sem fios estabelecida com sucesso pode continuar a deixar lacunas nessa confiança.
A equipa encontrou diferentes combinações de proteção criptográfica insuficiente, verificações de integridade frágeis e mecanismos de associação exploráveis. Por isso, uma explicação única para todos os fabricantes esconderia diferenças relevantes. A investigação demonstra a possibilidade de exploração nos sistemas estudados; não documenta uma campanha de roubo de dados em curso.
Correções anunciadas e ação prática
Segundo o comunicado da TU Graz, os sete fabricantes disponibilizaram correções após a comunicação responsável das falhas. Essa informação é atribuída à universidade: esta peça não verificou separadamente cada versão distribuída, modelo de telefone ou região.
Antes de iniciar uma migração, faz sentido atualizar as aplicações de transferência nos dois aparelhos e aplicar as atualizações de sistema disponíveis. O procedimento reduz a probabilidade de usar uma implementação antiga, sem permitir prometer que qualquer versão instalada esteja livre de vulnerabilidades.
O caso mostra por que a segurança da mudança de equipamento merece a mesma atenção que a utilização diária. As ferramentas concentram dados valiosos e precisam de confirmar a identidade do destinatário durante todo o percurso da transferência.