

ConnectWise mantém backups suspensos após abuso de identidades no Microsoft 365
A atualização de 19 de outubro mantém indisponíveis backups e restauros. A investigação distingue o acesso às aplicações dos arquivos armazenados.
Os serviços Cloud Backup, SaaS Security e Cloud Management da ConnectWise continuavam suspensos na atualização de 19 de outubro, às 01h15 UTC. A empresa ainda não tinha uma hora confirmada para o restabelecimento. Para os clientes afetados, a interrupção abrange novos backups, acesso aos arquivos e operações de restauro.
A suspensão segue-se à identificação de acesso não autorizado a identidades de aplicações associadas ao Cloud Backup, anteriormente SkyKick. A ConnectWise afirma que, depois das medidas de contenção, não observou atividade maliciosa bem-sucedida nos ambientes que monitoriza. A afirmação tem esse perímetro: a investigação e a validação continuam.
A autorização pode pertencer a uma aplicação
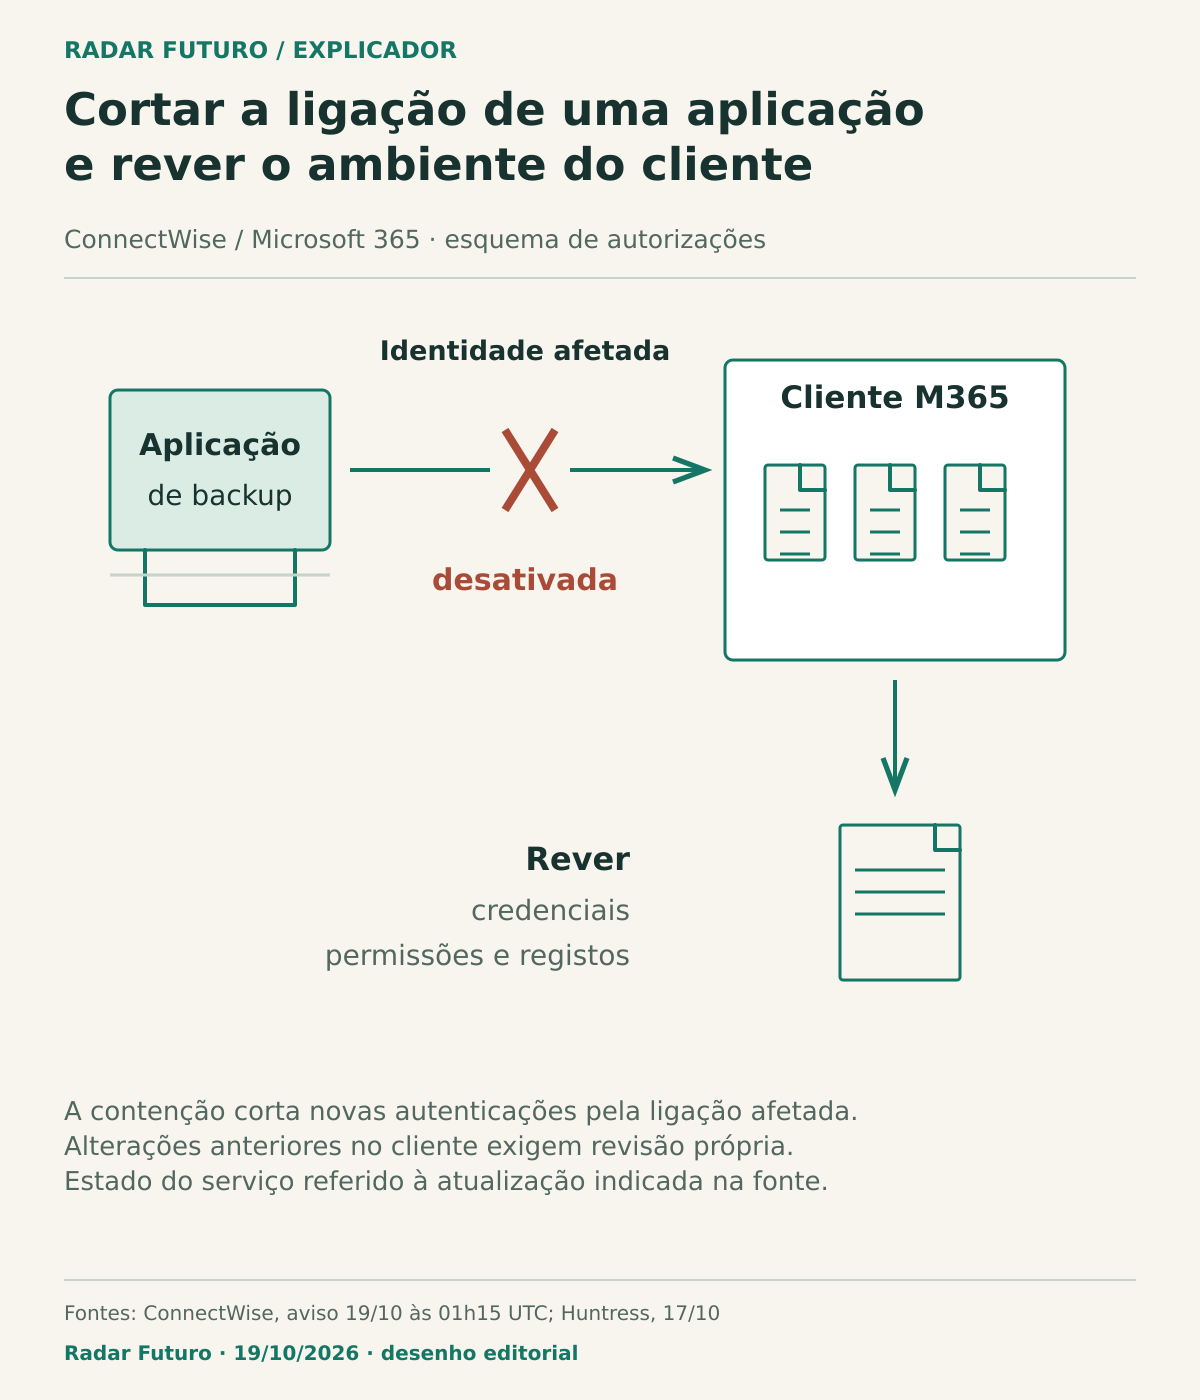
Uma aplicação de backup necessita de autorização para chegar aos dados que copia. No Microsoft 365, essa ligação pode ser representada por uma identidade de aplicação no diretório do cliente. As permissões concedidas determinam os recursos a que a aplicação pode aceder.
A Todyl analisou autenticações em ambientes que monitoriza em 15 de outubro. Segundo a empresa, o atacante utilizou uma credencial válida para entrar como aplicação, sem iniciar sessão como um utilizador. Esse percurso explica por que a autenticação multifator de uma pessoa não resolve, por si, o abuso da credencial da aplicação.
Contagens com denominadores diferentes
A Huntress relatou quase mil ambientes Entra com tentativas provenientes de um endereço associado à atividade e mais de 300 com autenticações bem-sucedidas. Estes valores descrevem a investigação da Huntress; não constituem uma contagem global de organizações com dados roubados.
Os investigadores também observaram, num cliente, a adição de uma credencial a outra aplicação. A Todyl, no conjunto por si analisado, não encontrou alterações de diretório ligadas à atividade. Os resultados mostram observações em populações diferentes e impedem extrapolar um único percurso para todos os clientes.
Conter a ligação e rever o que ficou
A ConnectWise desativou sete identidades em 17 de outubro. Essa medida impede novas autenticações através das ligações afetadas, mas alterações já realizadas dentro de um ambiente exigem revisão própria. A orientação atual manda manter as aplicações desativadas e examinar credenciais, permissões e registos, seguindo o guia oficial.
A empresa diz não ter indicação de comprometimento dos arquivos de backup, que permanecem isolados e cifrados. Esta avaliação sobre arquivos guardados deve ser separada da exposição dos ambientes Microsoft 365 em funcionamento. O risco operacional já confirmado é concreto: enquanto os serviços estiverem suspensos, os clientes afetados não conseguem criar backups nem restaurar através deste serviço.