

Deepfakes entram nas chamadas de trabalho: 41% dos CISOs inquiridos reportam incidentes de voz
Um inquérito da Gartner sugere que ouvir ou ver alguém numa chamada já não basta, por si só, para validar um pedido sensível.
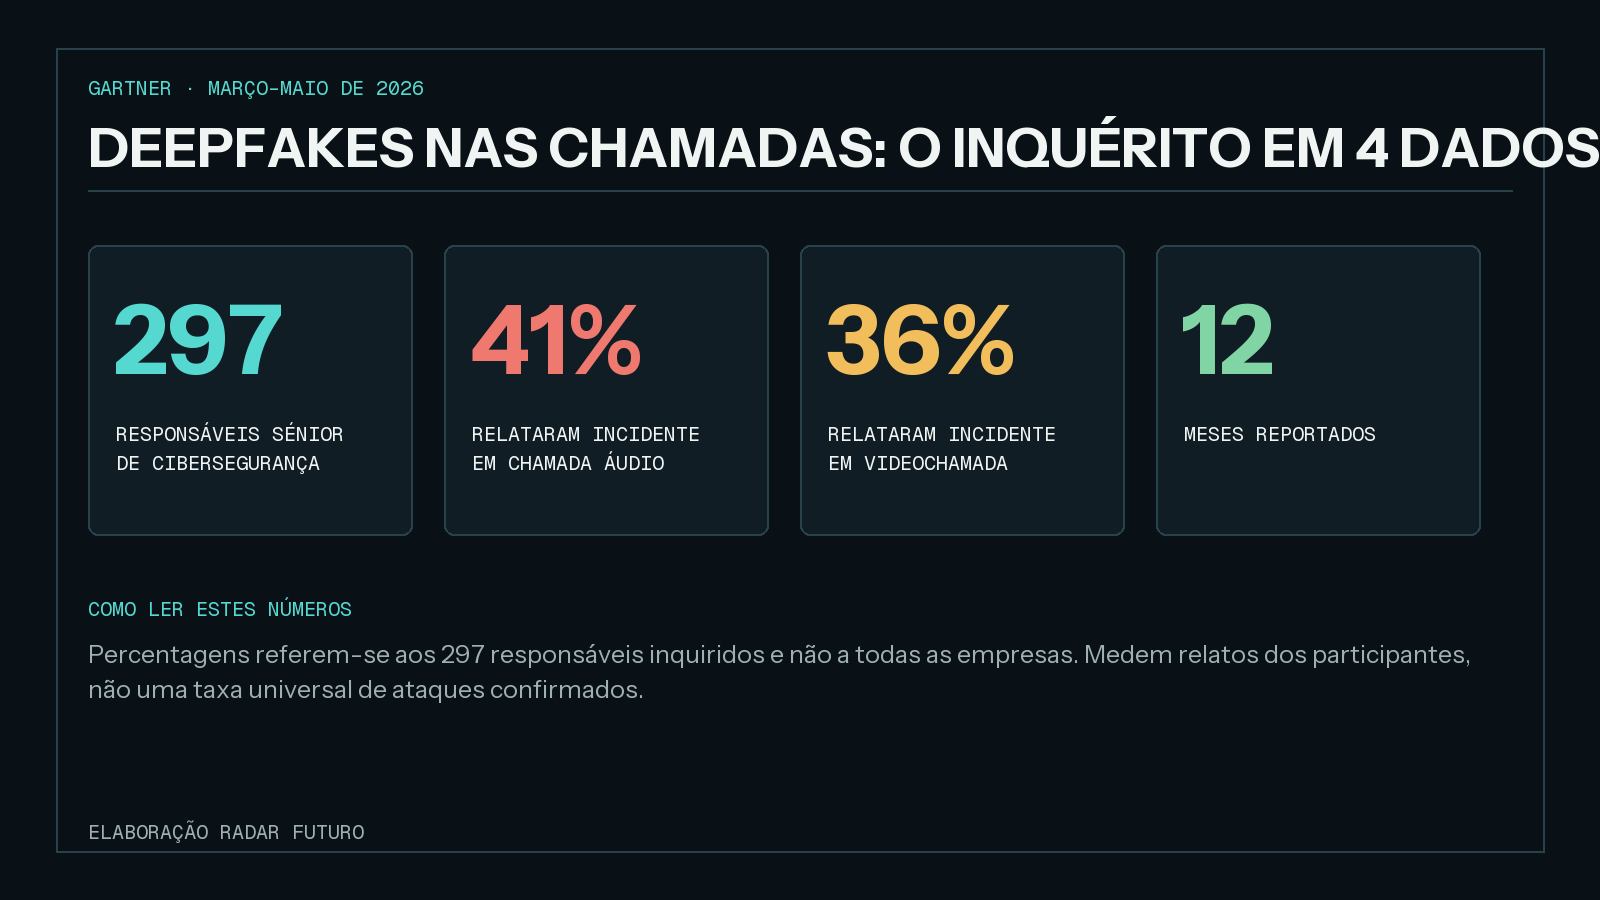
Quatro em cada dez responsáveis sénior de cibersegurança ouvidos pela Gartner disseram ter registado pelo menos um incidente de engenharia social com deepfake numa chamada áudio nos 12 meses anteriores. Em videochamadas, a proporção reportada foi de 36%.
O inquérito decorreu entre março e maio de 2026 e reuniu respostas de 297 profissionais. Os números descrevem aquilo que estes participantes relataram; não permitem concluir que 41% de todas as empresas sofreram ataques confirmados.
A distinção é importante porque a amostra é específica e os incidentes são auto-relatados. Ainda assim, os resultados apontam para uma mudança prática: voz e imagem deixam de funcionar como sinais automáticos de identidade numa comunicação de trabalho.
Quando reconhecer a voz já não chega
A engenharia social explora urgência, autoridade e familiaridade. A possibilidade de imitar voz ou rosto reforça esses mecanismos, sobretudo quando um pedido parece vir de um superior, colega ou fornecedor conhecido.
Por isso, a resposta não depende apenas de ferramentas de deteção. Pedidos sensíveis — como transferências, credenciais ou alterações de acesso — podem exigir confirmação por um segundo canal previamente conhecido, uma palavra combinada ou outro procedimento independente da própria chamada.
Esta é uma prática de verificação, não um resultado medido pelo inquérito. A divulgação da Gartner não estabelece, por si só, a eficácia comparada de cada controlo nem a prevalência dos incidentes fora do grupo consultado.