

Duas falhas críticas no PHP permitem execução remota sem autenticação
Atualizações de emergência corrigem CVE-2026-109618 e CVE-2026-109619; sistemas expostos à Internet devem ser priorizados.
A equipa de segurança do PHP publicou a 21 de outubro atualizações de emergência para duas vulnerabilidades críticas capazes de permitir execução remota de código sem autenticação. As falhas são identificadas como CVE-2026-109618 e CVE-2026-109619. Uma declaração conjunta da Comissão Europeia, ENISA, CERT-EU, Europol EC3 e rede europeia de CSIRT recomenda ação imediata, com prioridade para servidores acessíveis pela Internet.
O que aconteceu
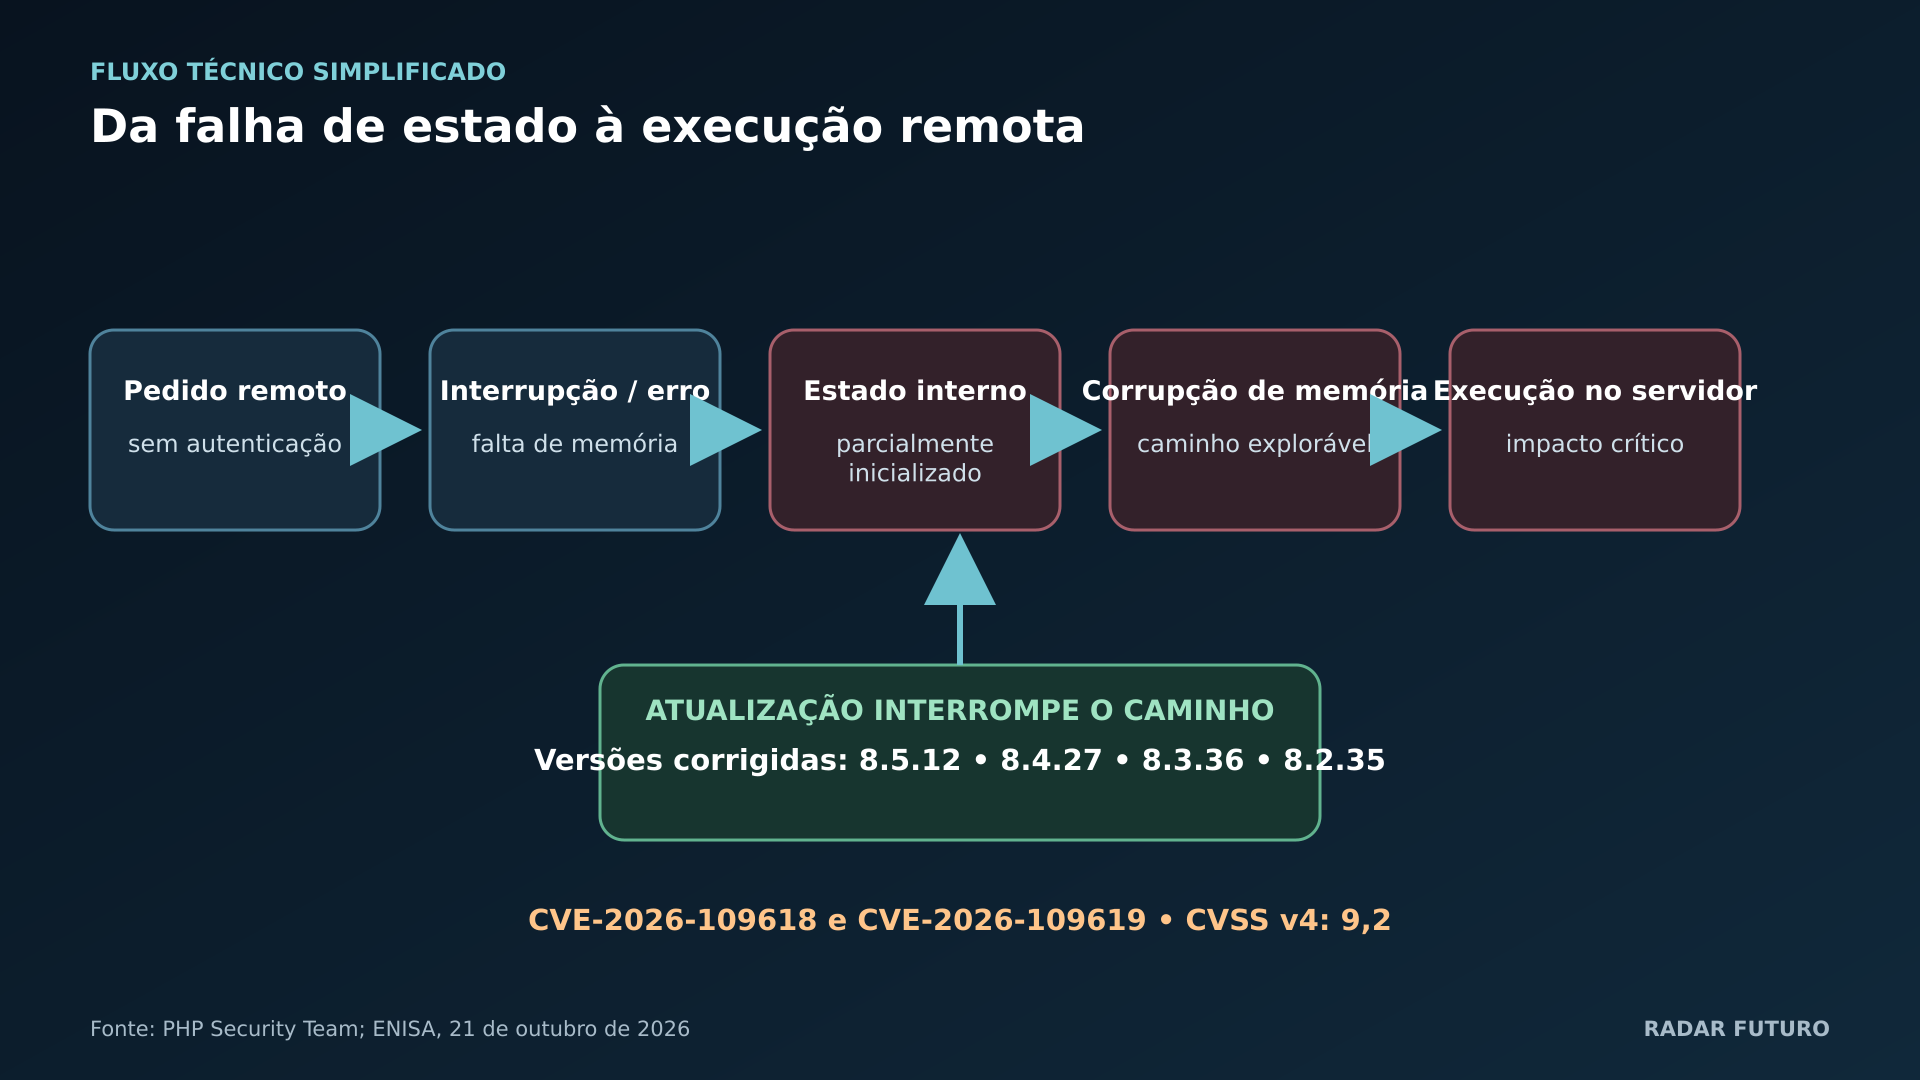
As correções chegaram nas versões PHP 8.5.12, 8.4.27, 8.3.36 e 8.2.35. A primeira falha envolve corrupção de memória durante tratamento de falta de memória, quando dados internos de um pedido podem ficar parcialmente inicializados. A segunda ocorre noutro caminho de interrupção do processamento. Em ambos os casos, o estado inconsistente pode ser explorado para executar código no servidor.
As classificações publicadas pelo projeto PHP atribuem às duas vulnerabilidades 9,2 em 10 no sistema CVSS v4. A combinação relevante para quem administra serviços é direta: ataque remoto, ausência de autenticação e impacto potencial sobre confidencialidade, integridade e disponibilidade.
Porque importa
PHP continua presente numa parte muito ampla da Web, diretamente ou através de sistemas de gestão de conteúdos e aplicações empresariais. A exposição real depende da versão, configuração e caminho pelo qual os pedidos chegam ao interpretador. A recomendação operacional é inventariar aplicações PHP, confirmar versões com fornecedores de alojamento e atualizar primeiro os sistemas públicos.
A existência de correções não prova que todos os serviços vulneráveis tenham sido atacados. As fontes oficiais consultadas confirmam a gravidade e a possibilidade técnica de exploração, mas não apresentam nesta data uma contagem consolidada de incidentes. Também não existe uma mitigação universal que substitua a atualização.
O que acompanhar
As equipas devem validar a atualização em produção, rever registos de acesso e processos do servidor e acompanhar os avisos do projeto PHP e das autoridades nacionais. A linha 8.2 aproxima-se do fim de suporte a 31 de dezembro de 2026, o que torna necessário planear a migração para uma versão suportada para além desta correção pontual.