

Google bloqueia cadeia de certificados após falha de aleatoriedade na eMudhra
Chrome e Android receberam bloqueios de emergência; uma raiz deverá perder confiança a partir de 27 de outubro.
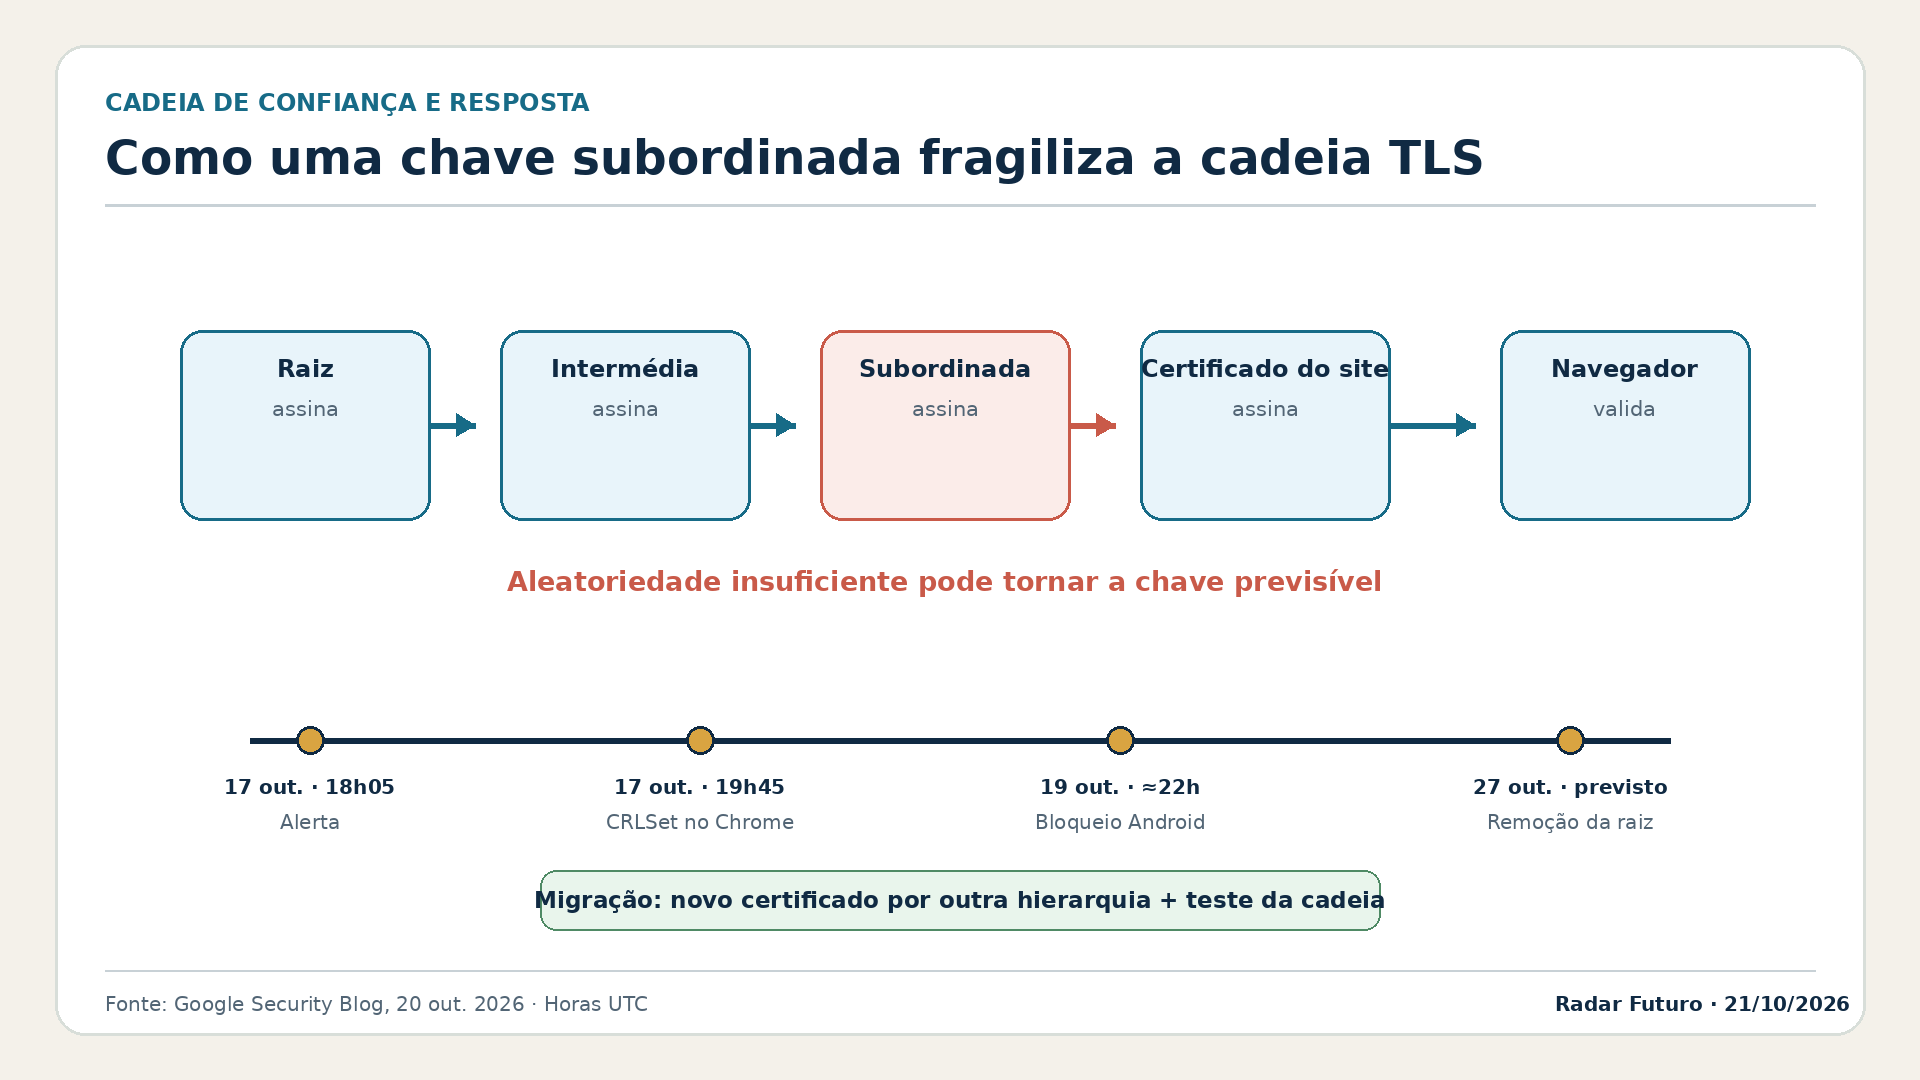
A Google bloqueou certificados ligados à eMudhra depois de receber alerta de que chaves privadas associadas a oito certificados subordinados tinham aleatoriedade insuficiente. A previsibilidade possível é incompatível com a confiança exigida numa infraestrutura TLS.
Resposta em horas
O alerta chegou a 17 de outubro, às 18h05 UTC. Às 19h45, a Google distribuía bloqueio pelo CRLSet do Chrome. O equivalente para Android foi enviado via Google Play Services cerca das 22h00 de 19 de outubro.
A publicação menciona oito certificados subordinados e, numa verificação distinta, seis autoridades intermédias sem certificados observados em Certificate Transparency antes do bloqueio. São conjuntos diferentes.
Porque a aleatoriedade importa
Uma chave TLS depende de números imprevisíveis. Baixa entropia pode permitir reconstrução. Numa autoridade subordinada, a chave pode assinar outros certificados. A ausência em CT reduz evidência de exploração visível, não prova ausência total de uso.
A Google anunciou remover a raiz emSign ECC Root CA G3 numa versão esperada para 27 de outubro. Operadores dependentes dessa raiz precisam de novo certificado emitido por outra hierarquia e de testar a cadeia.
Fontes
- Google Security Blog — eMudhra, 20 de outubro de 2026.