

NSA, CISA e Austrália transformam a migração pós-quântica em perguntas para fornecedores
A orientação destina-se a compras, renovações contratuais e auditorias, com foco no inventário criptográfico e nos prazos de atualização dos produtos.
A NSA, a CISA e o centro australiano de cibersegurança publicaram em 4 de novembro um guia para organizações avaliarem a preparação pós-quântica de fornecedores de software, nuvem e serviços geridos. O documento foi concebido para compras, renovações de contrato e processos contínuos de garantia.
A dependência escondida nos produtos
Muitas organizações não escolhem diretamente os algoritmos que protegem os seus dados. Essas decisões ficam incorporadas em bibliotecas, aparelhos, serviços de identidade e plataformas externas. Uma migração interna pode falhar se um produto crítico não suportar novos algoritmos ou não revelar onde usa criptografia.
Cinco fases para organizar a conversa
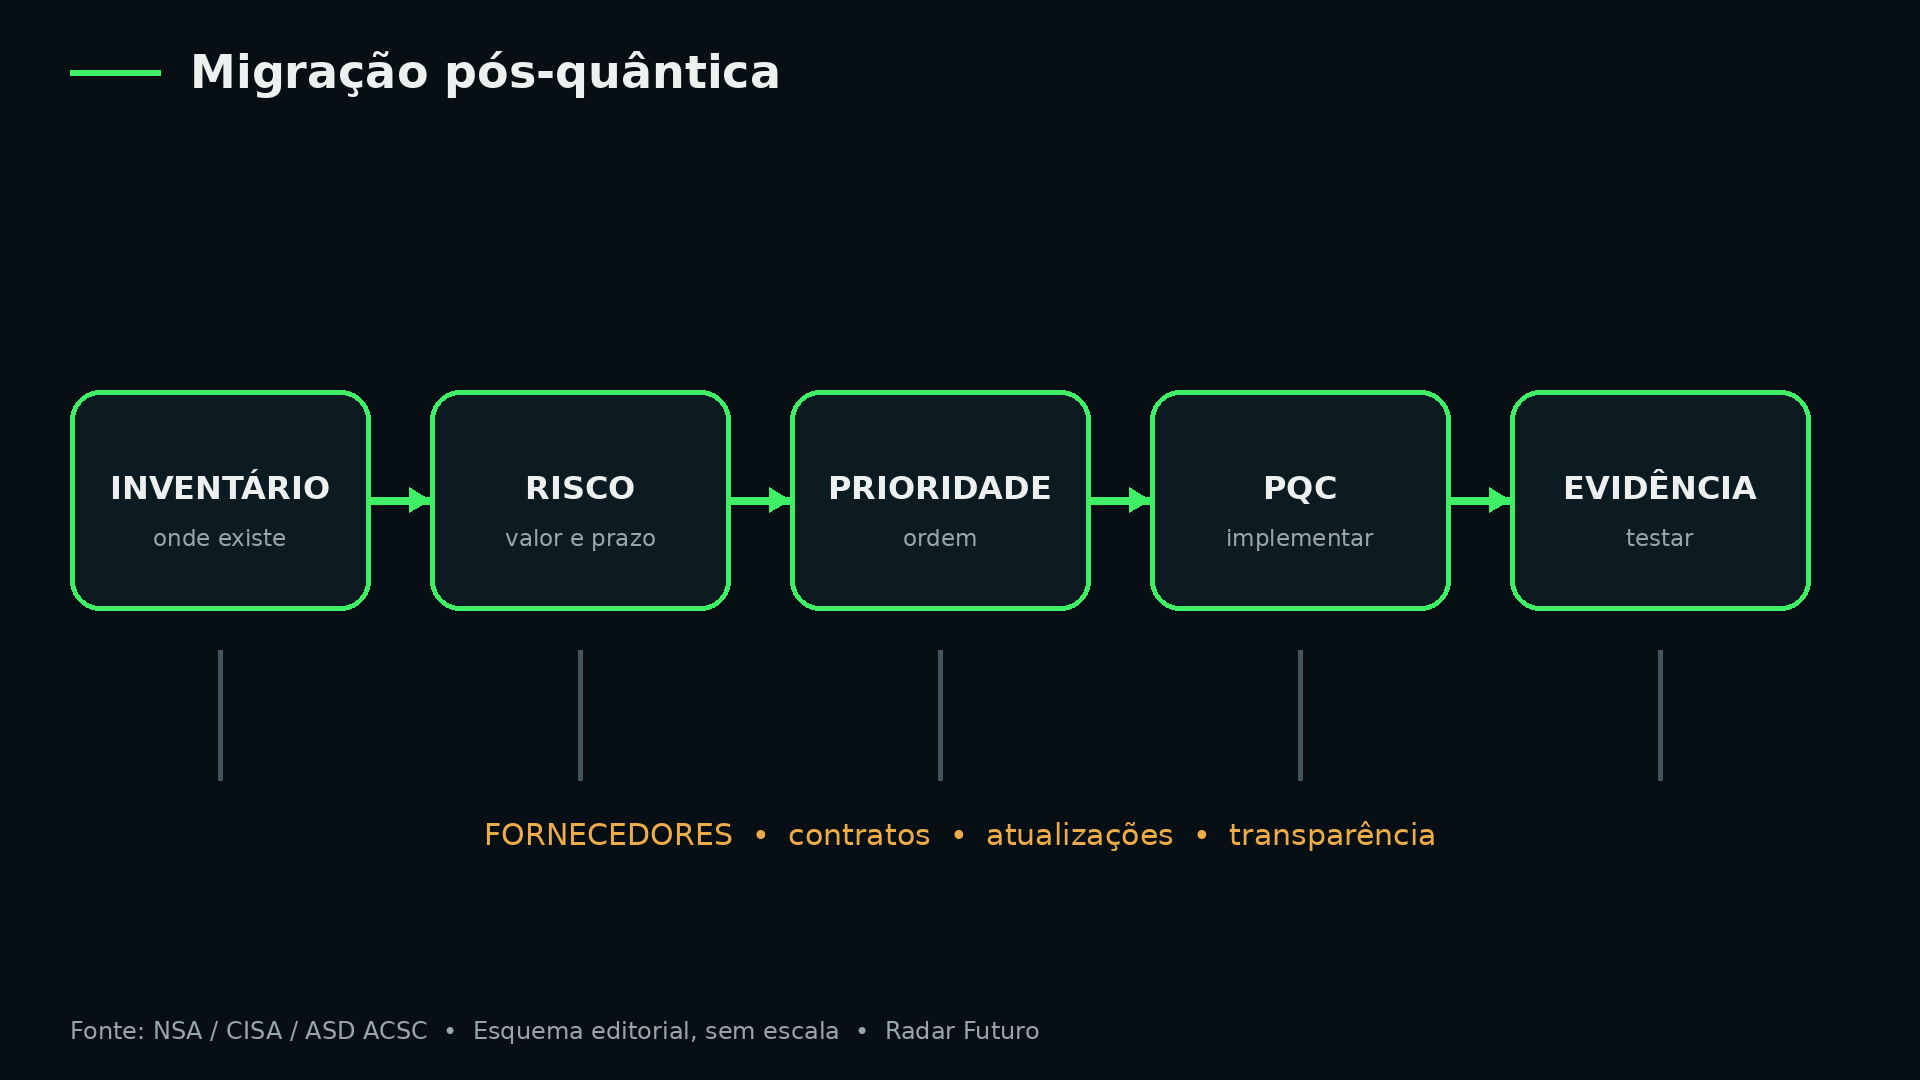
As perguntas acompanham cinco etapas: localizar dependências criptográficas, avaliar o risco de cada sistema, priorizar a transição, implementar algoritmos pós-quânticos e manter comunicação e formação. O objetivo é obter inventários, calendários, mecanismos de atualização, compatibilidade e responsabilidades contratuais.
O que o guia não garante
Responder a um questionário não certifica que um produto seja seguro ou que uma migração esteja concluída. A qualidade depende de evidência técnica, testes, compromissos verificáveis e da possibilidade de substituir componentes que não cumpram prazos. Também não existe no documento uma data universal para todos os sistemas.
Porque importa agora
Dados capturados hoje podem manter valor durante anos e ser alvo de desencriptação futura. Ao levar requisitos para contratos antes de uma emergência, as organizações ganham tempo para identificar bloqueios e orçamentar atualizações.
O que acompanhar
Importa verificar se fornecedores publicam inventários criptográficos, suportam agilidade de algoritmos e assumem calendários compatíveis com orientações nacionais e normas do NIST.