

UpdraftCentral: chaves comprometidas exigem revisão dos sites WordPress
A versão 1.26.13 corrige a revogação de chaves da atualização anterior. A resposta inclui verificar acessos e restabelecer cópias de segurança.
A TeamUpdraft revelou em 19 de outubro um acesso não autorizado ao seu site, detetado no fim de semana de 17 e 18. A empresa considera que a base de dados de clientes foi acedida, incluindo chaves de ligação aos serviços UpdraftCentral, Vault e Clone. No UpdraftCentral na nuvem, essas chaves permitem enviar comandos aos sites associados.
O alcance deve ser descrito com precisão: a empresa afirma que os ficheiros do plugin e os seus downloads não foram afetados. Também exclui o UpdraftCentral alojado pelo próprio utilizador. A presença do UpdraftPlus num site, por si só, não demonstra que esse site tenha sido comprometido.
Uma correção depois da primeira resposta
O registo oficial do WordPress mostra duas versões de 19 de outubro. A 1.26.12 revoga as chaves antigas do UpdraftCentral Cloud; a 1.26.13 corrige a aplicação dessa revogação. Na edição gratuita, a referência verificada mais recente é, por isso, a 1.26.13. Quem usa Premium deve confirmar no canal oficial a atualização correspondente, sem presumir que o primeiro aviso encerra a resposta.
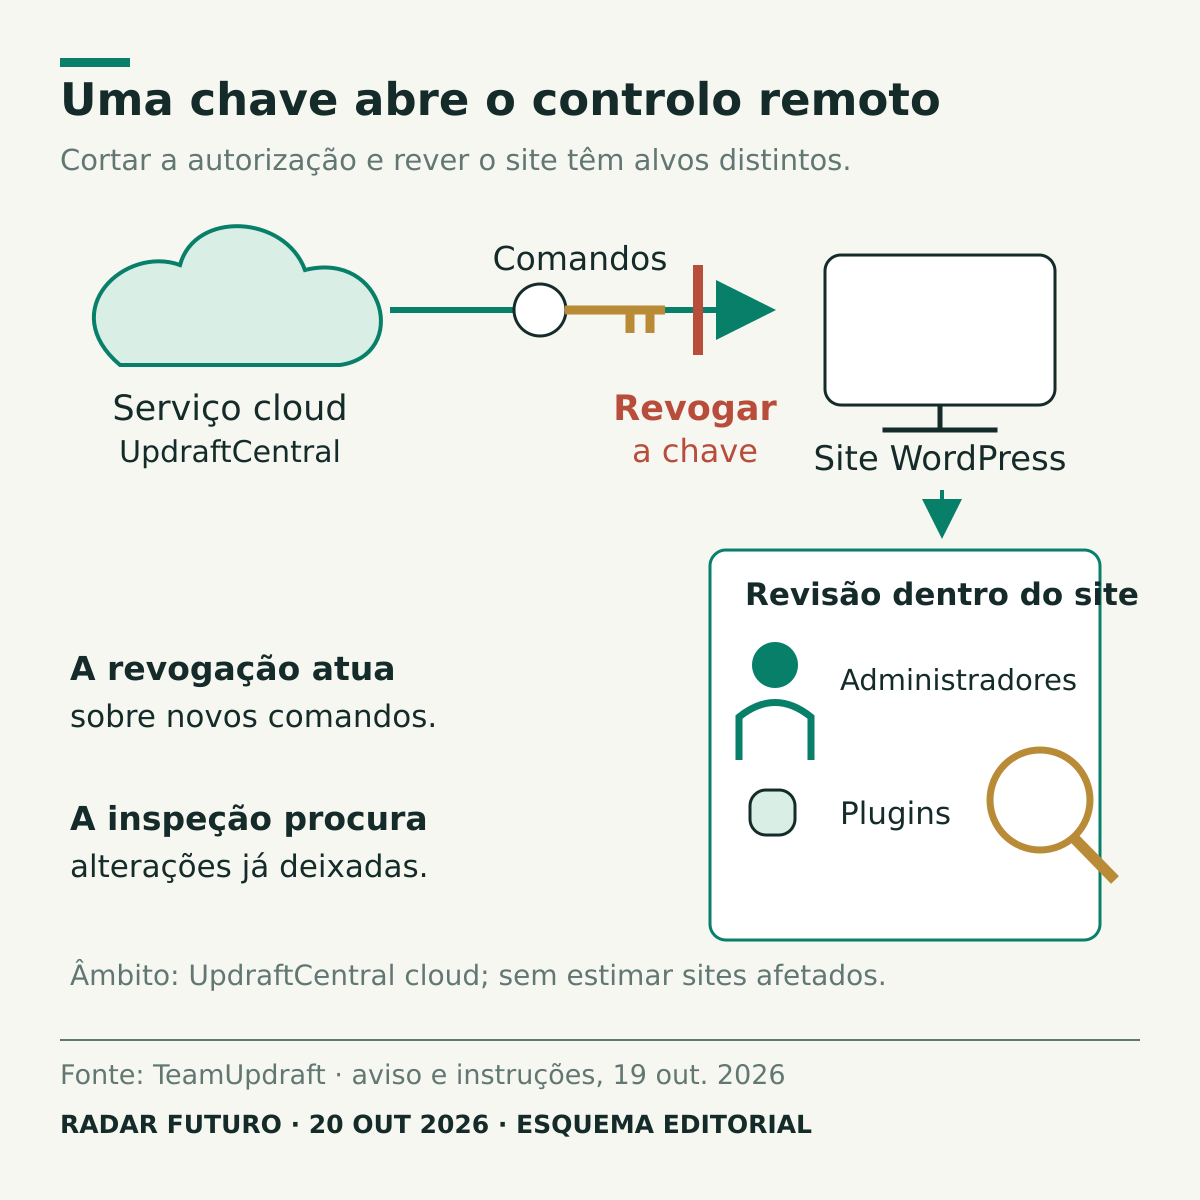
Há uma diferença operacional entre invalidar uma autorização e reparar alterações que essa autorização já permitiu. Uma chave revogada deixa de legitimar novos comandos; essa operação não inspeciona automaticamente utilizadores, plugins ou ficheiros anteriormente modificados. É essa distinção que justifica uma revisão de integridade em cada instalação.
Verificar a recuperação, incluindo os backups
As instruções da TeamUpdraft incluem entrar diretamente no painel WordPress, atualizar, eliminar a ligação antiga, verificar administradores e plugins desconhecidos e renovar credenciais antes de restabelecer a gestão remota. Se surgirem indícios de intrusão, a empresa aponta a recuperação a partir de uma cópia anterior ao incidente.
O Vault foi desligado dos sites durante a contenção. Os seus utilizadores precisam de o voltar a associar e testar uma cópia manual. Na revisão editorial desta resposta, a prioridade prática é dupla: confirmar que o controlo remoto usa novas autorizações e que o mecanismo de recuperação voltou efetivamente a funcionar. A dimensão total da exposição continua dependente da investigação do fornecedor.
Ler também: ConnectWise mantém backups suspensos após abuso de identidades no Microsoft 365.