

A CISA deixou de publicar o boletim semanal de falhas. O que muda na prioridade das correções?
A agência norte-americana encerrou a publicação a 28 de setembro e reforça uma abordagem baseada em exploração observada e exposição, além das pontuações de gravidade.
Se uma equipa de segurança recebe uma lista de centenas de falhas, por onde começa? Uma pontuação elevada ajuda a perceber a gravidade técnica de uma vulnerabilidade, mas não responde sozinha a outra pergunta: há atacantes a explorá-la em sistemas aos quais conseguem chegar?
A Cybersecurity and Infrastructure Security Agency, a CISA, deixou de publicar em 28 de setembro o seu boletim semanal de vulnerabilidades. A agência tinha comunicado essa decisão no dia 16. Não se trata da descoberta de uma nova falha; é uma alteração na forma de distribuir informação e de orientar prioridades.
Gravidade e risco não são a mesma medida
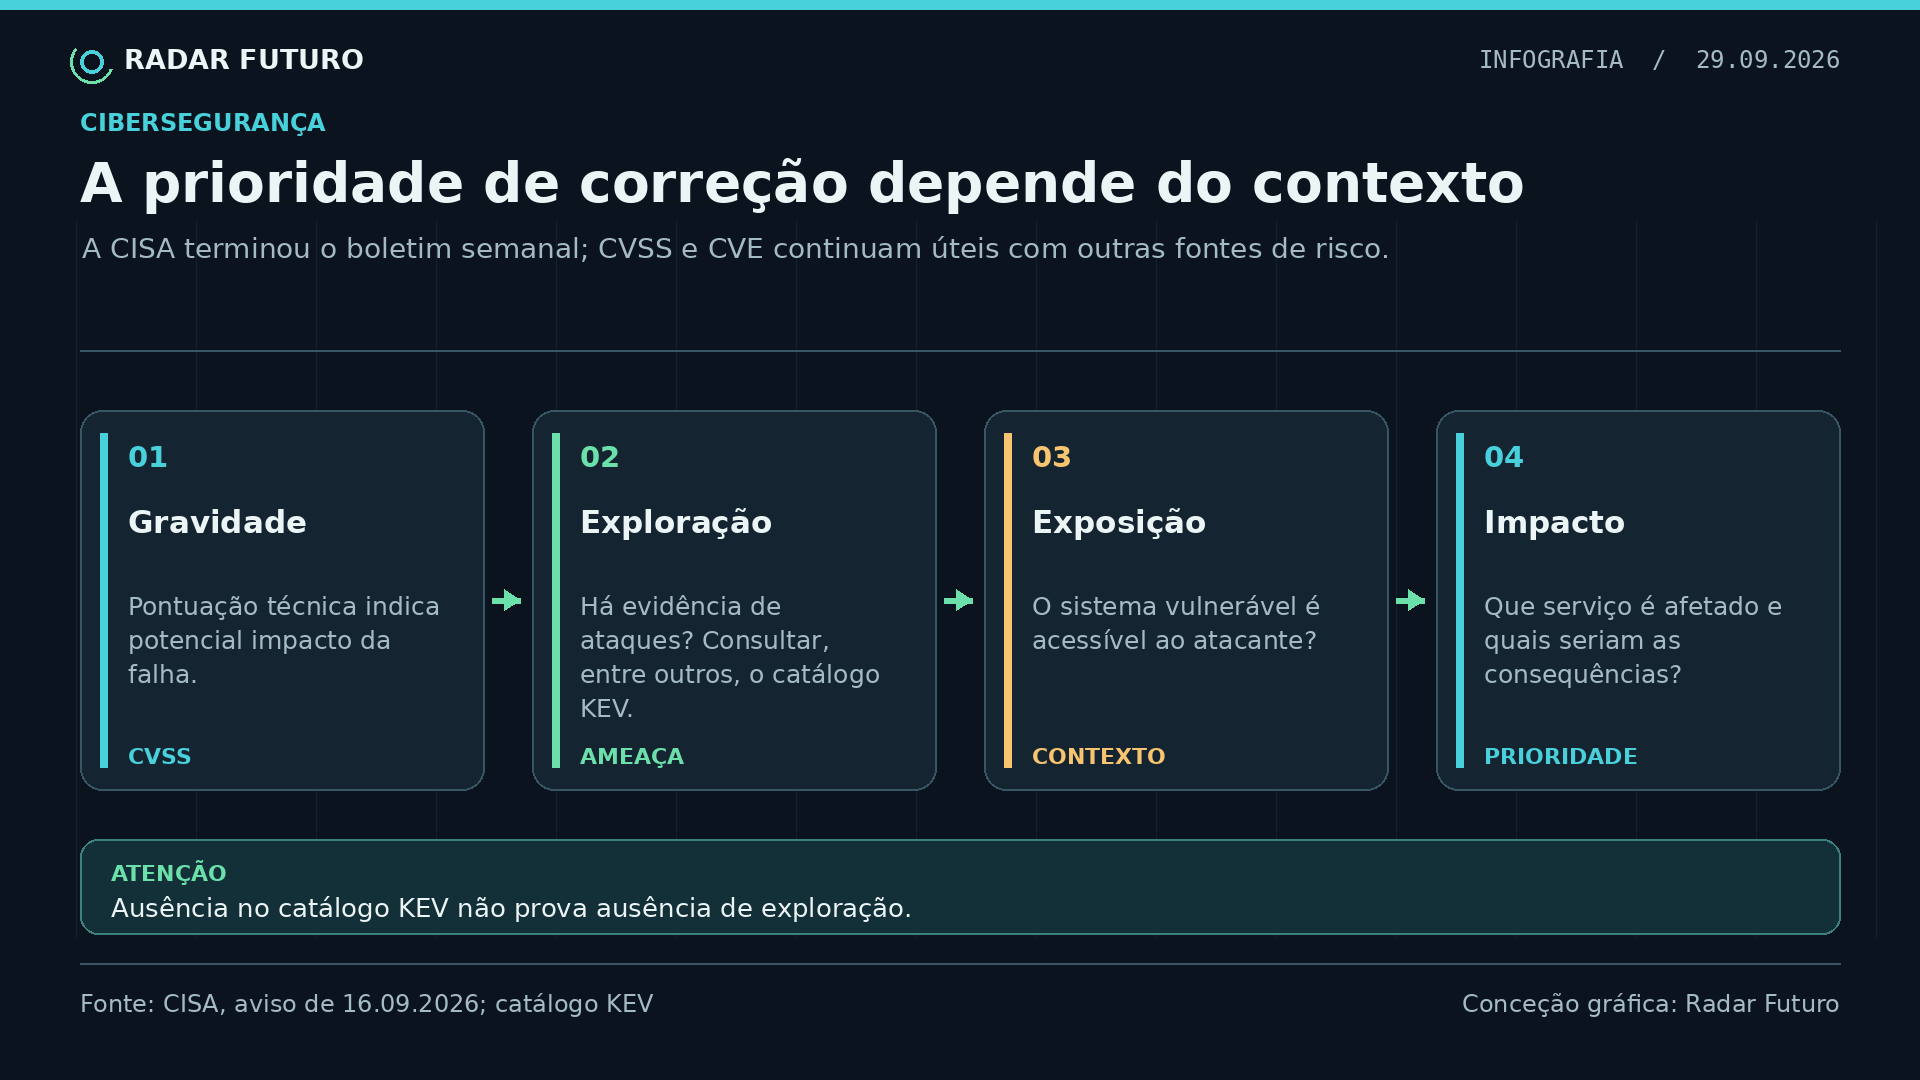
O boletim reunia vulnerabilidades recentes com base, em grande parte, na classificação de gravidade. A CISA diz que a mudança acompanha uma abordagem de gestão baseada no risco real, em linha com a diretiva BOD 26-04 dirigida a agências federais norte-americanas. Entre os fatores apontados estão a existência de exploração observada e a exposição dos sistemas afetados.
Na prática, uma falha com pontuação muito alta pode merecer atenção imediata. Outra, com pontuação menor, também pode ser prioritária se já estiver a ser usada por atacantes e afetar um serviço exposto. A ordem das correções depende ainda dos sistemas da organização e das consequências de uma intrusão. Isto não elimina a utilidade da pontuação CVSS; mostra o limite de a usar como critério isolado.
O que continua disponível
A CISA mantém o catálogo Known Exploited Vulnerabilities, que identifica falhas cuja exploração é conhecida, bem como alertas e avisos de segurança. A agência continua também a remeter para os identificadores CVE e recomenda consultar os avisos dos fabricantes e fornecedores. Os assinantes do antigo boletim semanal terão de ajustar as subscrições se quiserem continuar a receber esses outros avisos.
A ausência de uma vulnerabilidade no catálogo de exploração conhecida não prova que seja segura. Pode significar apenas que ainda não existe confirmação suficiente para a incluir. Por isso, uma política de correções precisa de juntar informação sobre ataques, exposição, importância dos sistemas e medidas de mitigação.
Porque importa fora dos Estados Unidos
A diretiva mencionada pela CISA aplica-se a agências federais dos Estados Unidos; não cria uma obrigação nova para empresas portuguesas. Ainda assim, o problema operacional é transversal: nenhum responsável consegue corrigir tudo ao mesmo tempo. Uma lista ordenada apenas pela gravidade técnica pode esconder aquilo que está efetivamente a ser explorado.
O sinal é uma mudança na pergunta de trabalho. Em vez de perguntar apenas «qual é a falha com a nota mais alta?», as equipas precisam de perguntar «qual é a falha que representa maior risco para estes sistemas, neste momento?».
Ler também: Falha crítica do WordPress começou a ser explorada horas depois da correção.