

DigiCert liga inventário de software a decisões de assinatura e lançamento
O Secure Releases acrescenta controlo de risco ao Software Trust Manager, com funções diferentes conforme o plano contratado.
Uma aplicação assinada pode conter uma biblioteca vulnerável. A assinatura ajuda a confirmar a origem e a integridade do ficheiro; a segurança dos componentes exige informação adicional. A DigiCert anunciou em 15 de outubro o Secure Releases, uma função do Software Trust Manager que aproxima essas duas tarefas.
Segundo a empresa, a funcionalidade já está disponível e relaciona lançamentos de software, inventários de componentes e resultados de avaliação de risco. Em integrações suportadas, incluindo lançamentos no GitHub, essa informação pode entrar nas decisões de assinatura e disponibilização.
O inventário como ligação entre uma falha e as versões afetadas
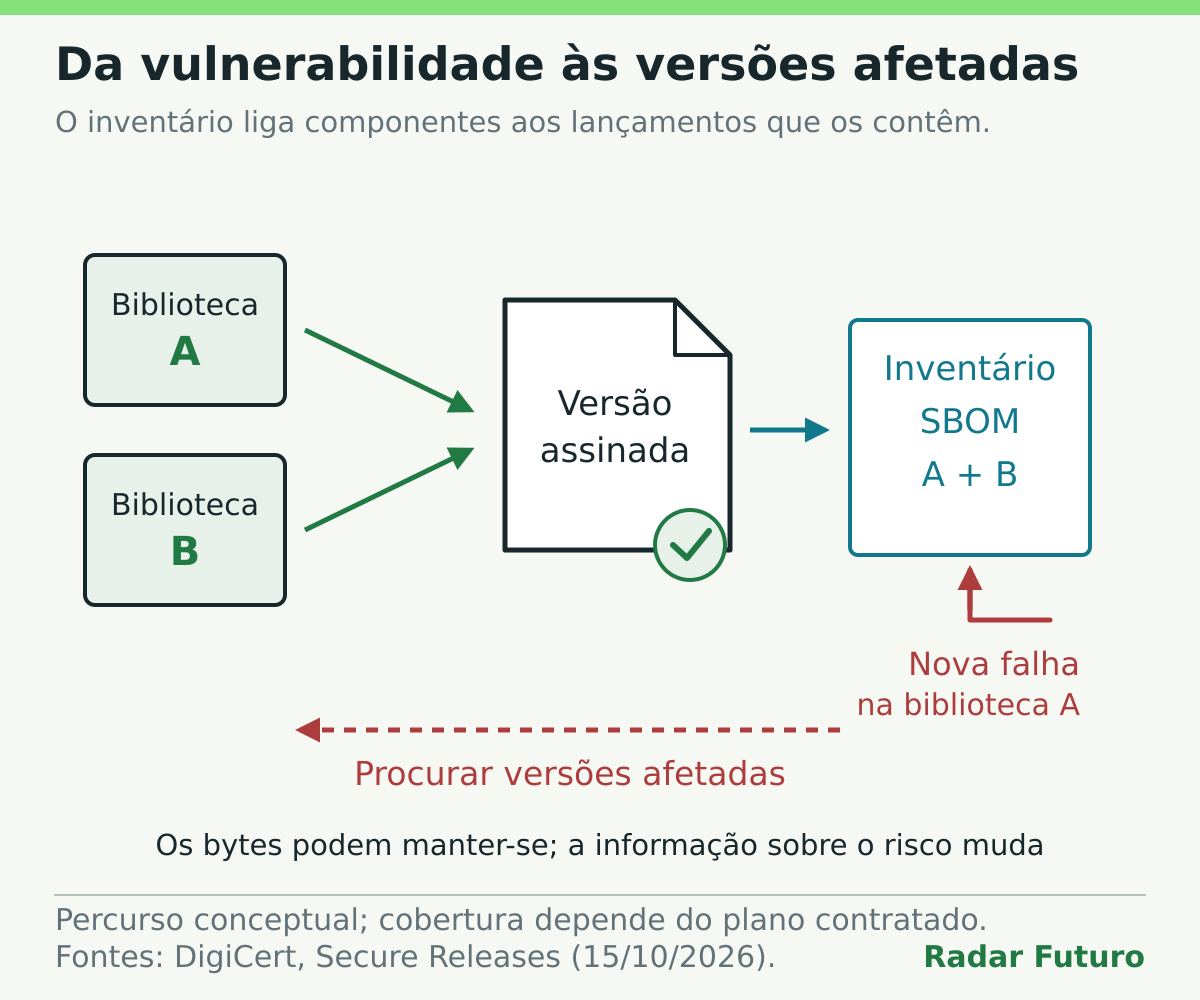
Uma lista de materiais de software, ou SBOM, identifica componentes incluídos numa versão. Quando surge uma vulnerabilidade numa dependência, o inventário permite procurar os lançamentos que a contêm. Esse percurso é diferente de verificar se os bytes de um ficheiro foram alterados após a assinatura.
O problema continua depois da distribuição. Uma versão pode ter sido avaliada antes de ser conhecida uma falha relevante. O código permanece igual, mas o conhecimento sobre o risco mudou. A proposta comercial da DigiCert é ligar essa atualização de informação às políticas de lançamento e aos avisos sobre versões afetadas.
Nem todos os planos incluem a mesma monitorização
O comunicado distingue os níveis do produto. O Essentials oferece avaliação num momento específico; Advanced e Premium acrescentam monitorização contínua da SBOM. No Premium, a empresa anuncia ainda recomendações de versões corrigidas, quando disponíveis, e a possibilidade de bloquear assinatura ou lançamento quando os critérios definidos não forem satisfeitos.
Essa diferenciação evita interpretar a expressão monitorização contínua como uma característica de qualquer subscrição. A cobertura também depende das integrações suportadas e da qualidade do inventário e dos dados de vulnerabilidades.
As fontes consultadas são documentação e comunicação do fornecedor. Não foi identificado nesta preparação um ensaio independente que quantifique redução de incidentes ou compare eficácia entre ferramentas. O anúncio permite confirmar a mudança de oferta, sem atribuir resultados de proteção ainda não medidos.
Para uma equipa de desenvolvimento, a pergunta operacional é concreta: consegue identificar que versões incluem o componente afetado e aplicar a política apropriada antes e depois do lançamento? A função anunciada procura juntar essas etapas, mantendo distintas a autenticidade do ficheiro e a avaliação do seu risco.