

Nova técnica Spectre explora previsões antigas em programas que geram código
Investigadores da VUSec demonstraram Branch Target Reuse em motores JIT e construíram duas provas de exploração no kernel Linux. Já existem mitigações em software.
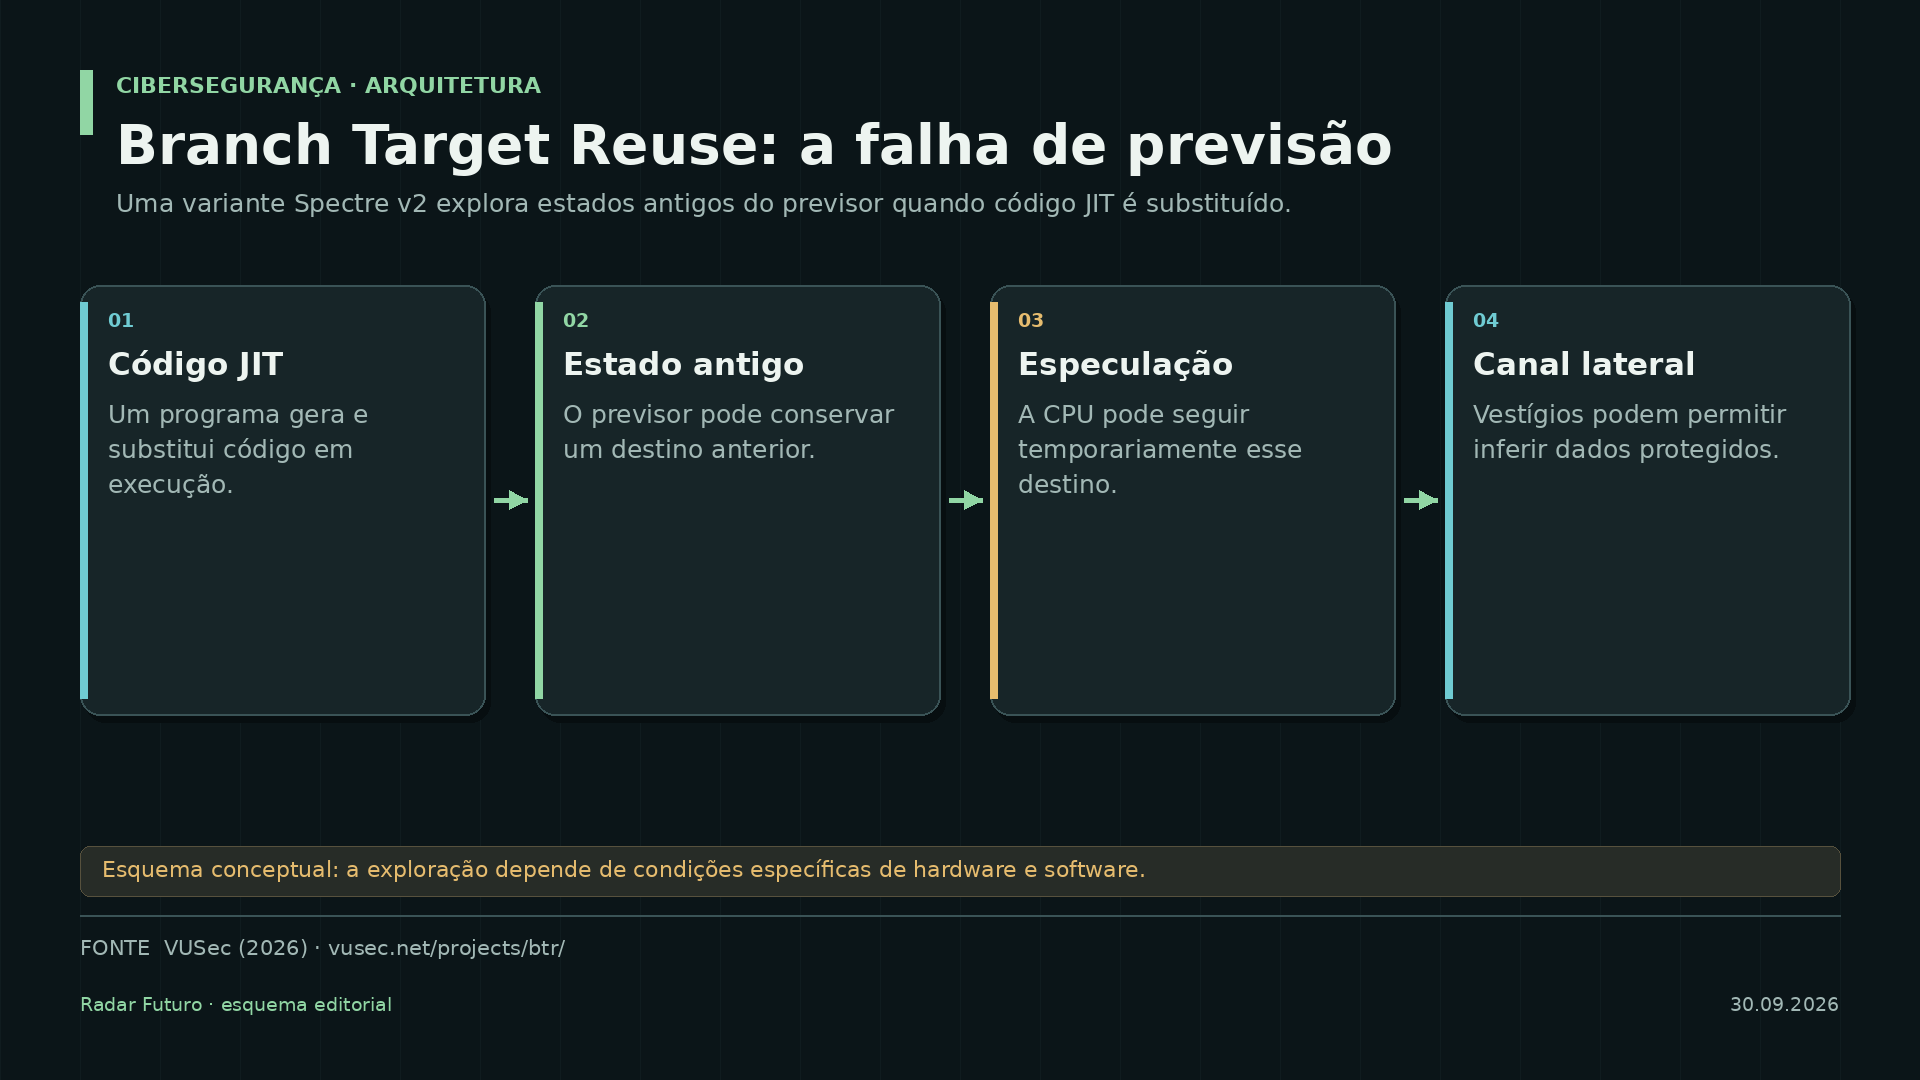
Uma nova investigação mostra que o problema revelado por Spectre em 2018 continua a produzir técnicas de ataque. A equipa de segurança VUSec apresentou Branch Target Reuse (BTR), uma variante de Spectre v2 que explora previsões antigas de desvios num processador quando programas geram e substituem código durante a execução.
Esses programas usam compiladores just-in-time, ou JIT, presentes em browsers, linguagens de programação e componentes do sistema operativo. A ideia central é subtil: o código num endereço pode já ter sido alterado, mas uma entrada do mecanismo que prevê para onde o processador irá saltar pode continuar a apontar para o destino antigo. Um atacante tenta aproveitar esse desfasamento para provocar execução especulativa e observar vestígios de informação protegida.
O que foi demonstrado
Os investigadores analisaram as superfícies do Linux cBPF, do Oracle GraalVM e do SpiderMonkey usado no Firefox. Construíram duas explorações completas contra o kernel Linux; numa demonstração em processadores Intel modernos, extraíram dados da memória protegida. A equipa confirmou o comportamento subjacente nos processadores que testou de Intel, AMD e Arm. Isso não significa que todas as combinações de hardware e software permitam a mesma exploração.
Também não há, nesta divulgação, prova de campanhas de ataque generalizadas. Trata-se de investigação técnica com demonstrações concretas e condições de exploração específicas.
Correções e limites
Segundo a VUSec, o kernel Linux já incorporou uma mitigação para a reutilização de regiões de código BPF em sistemas x86 e o GraalVM introduziu alterações para dificultar a reutilização previsível de endereços. A equipa recomenda instalar atualizações do sistema e do software à medida que os fornecedores as disponibilizem. No caso do Firefox, a Mozilla continua a trabalhar em isolamento de sites como prioridade de proteção.
O caso ilustra uma tensão duradoura: os mecanismos que tornam os processadores rápidos podem conservar estados internos que a execução normal do programa não revela. A segurança tem de considerar ambos.
Leia também: O que muda quando a CISA altera a forma de comunicar vulnerabilidades.