

CERT-EU alerta para uso malicioso do agente ofensivo ARTEX
A ferramenta transforma objetivos escritos em linguagem natural em cadeias de reconhecimento e exploração executadas com software real.
O CERT-EU afirmou em 5 de novembro que observou vários agentes de ameaça a usar o ARTEX para automatizar campanhas ofensivas. O serviço europeu registou também atividade semelhante contra entidades da União e classificou como altamente provável o envolvimento desta ferramenta. A formulação é uma avaliação de inteligência: confirma um padrão observado, sem atribuir todos os incidentes ao ARTEX nem identificar publicamente os responsáveis.
Da instrução ao ataque
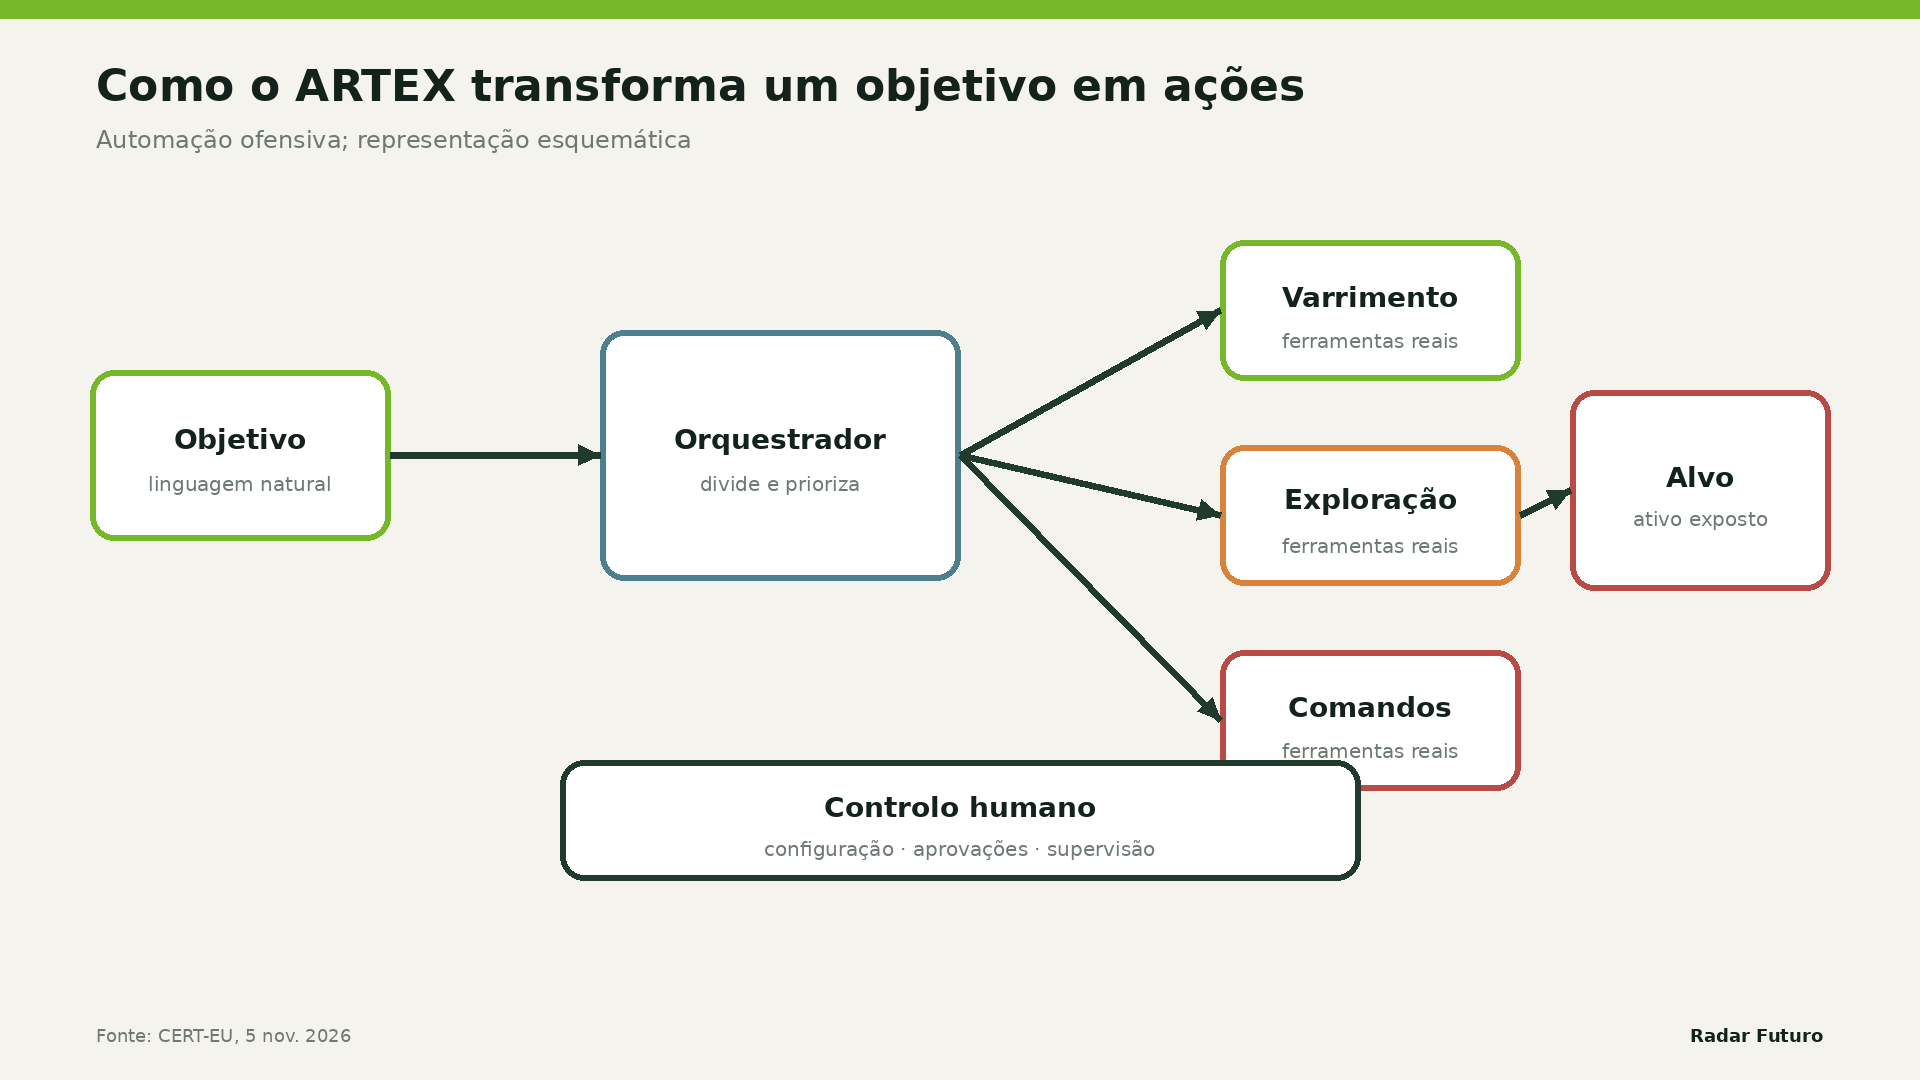
O ARTEX é uma plataforma aberta de testes de intrusão orientada por modelos de linguagem. O operador escreve um objetivo, a plataforma divide-o em tarefas e agentes executam reconhecimento, testes e exploração através de ferramentas reais. Um painel permite acompanhar tráfego, resultados e aprovações. A fronteira técnica é frágil: o âmbito e a prevenção de ações destrutivas dependem de regras configuráveis e do próprio modelo, sem um bloqueio rígido que impeça sair do alvo definido.
O criador original retirou o repositório em outubro, após notícias de abuso. A remoção não eliminou o código: circulam forks independentes, com integrações e capacidades diferentes. O ARTEX também não traz um modelo próprio; liga-se a serviços externos escolhidos por quem opera a plataforma.
Porque muda o trabalho dos defensores
A utilidade ofensiva está na persistência e no encadeamento. Configurações expostas, painéis de administração, respostas de erro e falhas pequenas podem ser testados em paralelo e combinados numa trajetória de ataque. O CERT-EU associa o padrão a varrimento ativo, obtenção de ferramentas e exploração de aplicações públicas. A análise independente da Google Threat Intelligence descreve utilização de estruturas agentivas em partes relevantes do ciclo de intrusão desde o fim de agosto, incluindo movimento lateral e preparação de exfiltração.
Medidas com impacto imediato
As prioridades recomendadas são inventariar ativos expostos, retirar da Internet painéis que não precisam de acesso público, corrigir rapidamente sistemas externos e vigiar contas privilegiadas. A médio prazo, o CERT-EU recomenda autenticação multifator, deteção de padrões automatizados, EDR e registo suficiente para investigar cadeias longas. Sanitizar respostas de erro reduz a informação que um agente pode recolher para identificar tecnologias e versões.
O alcance da conclusão
A publicação sustenta que estas ferramentas já passaram do laboratório para operações reais e que reduzem tempo e custo de ataques repetitivos. Não mede uma taxa global de sucesso, não prova autonomia completa e não permite concluir que a IA substituiu operadores humanos. O risco verificável está na aceleração de tarefas e na capacidade de combinar pequenas falhas que antes podiam permanecer dispersas.