

Ciberataque atinge frigoríficos de centenas de supermercados em França
Controladores de refrigeração foram manipulados durante a noite de 11 para 12 de outubro; sistemas obsoletos e firmware desatualizado ampliaram o risco.
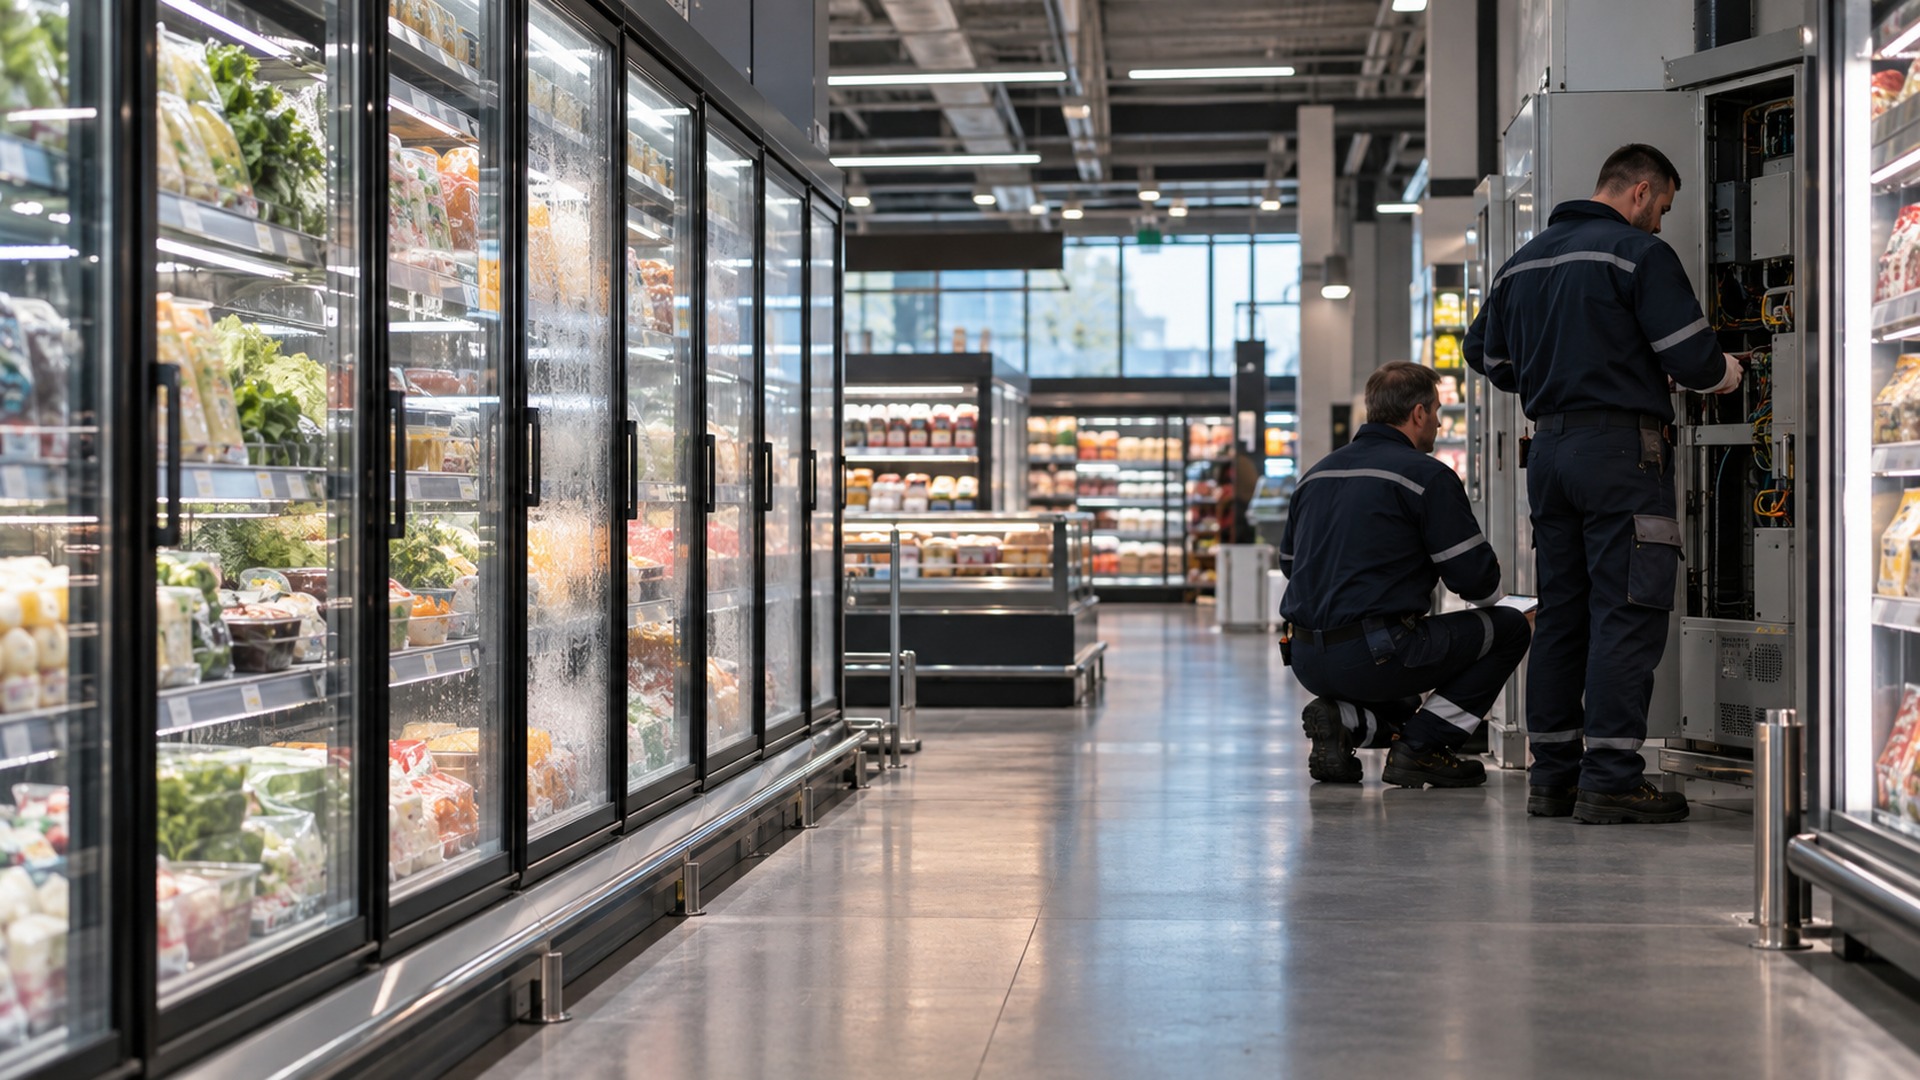
Um ciberataque alterou o funcionamento de sistemas de refrigeração em centenas de supermercados franceses durante a noite de 11 para 12 de outubro. Intermarché e Netto indicaram cerca de 300 lojas afetadas; a Coopérative U referiu aproximadamente 100, e Carrefour e Monoprix confirmaram ocorrências em dezenas de estabelecimentos. Em algumas instalações, as temperaturas subiram até 50 °C, obrigando à destruição de produtos frescos e congelados.
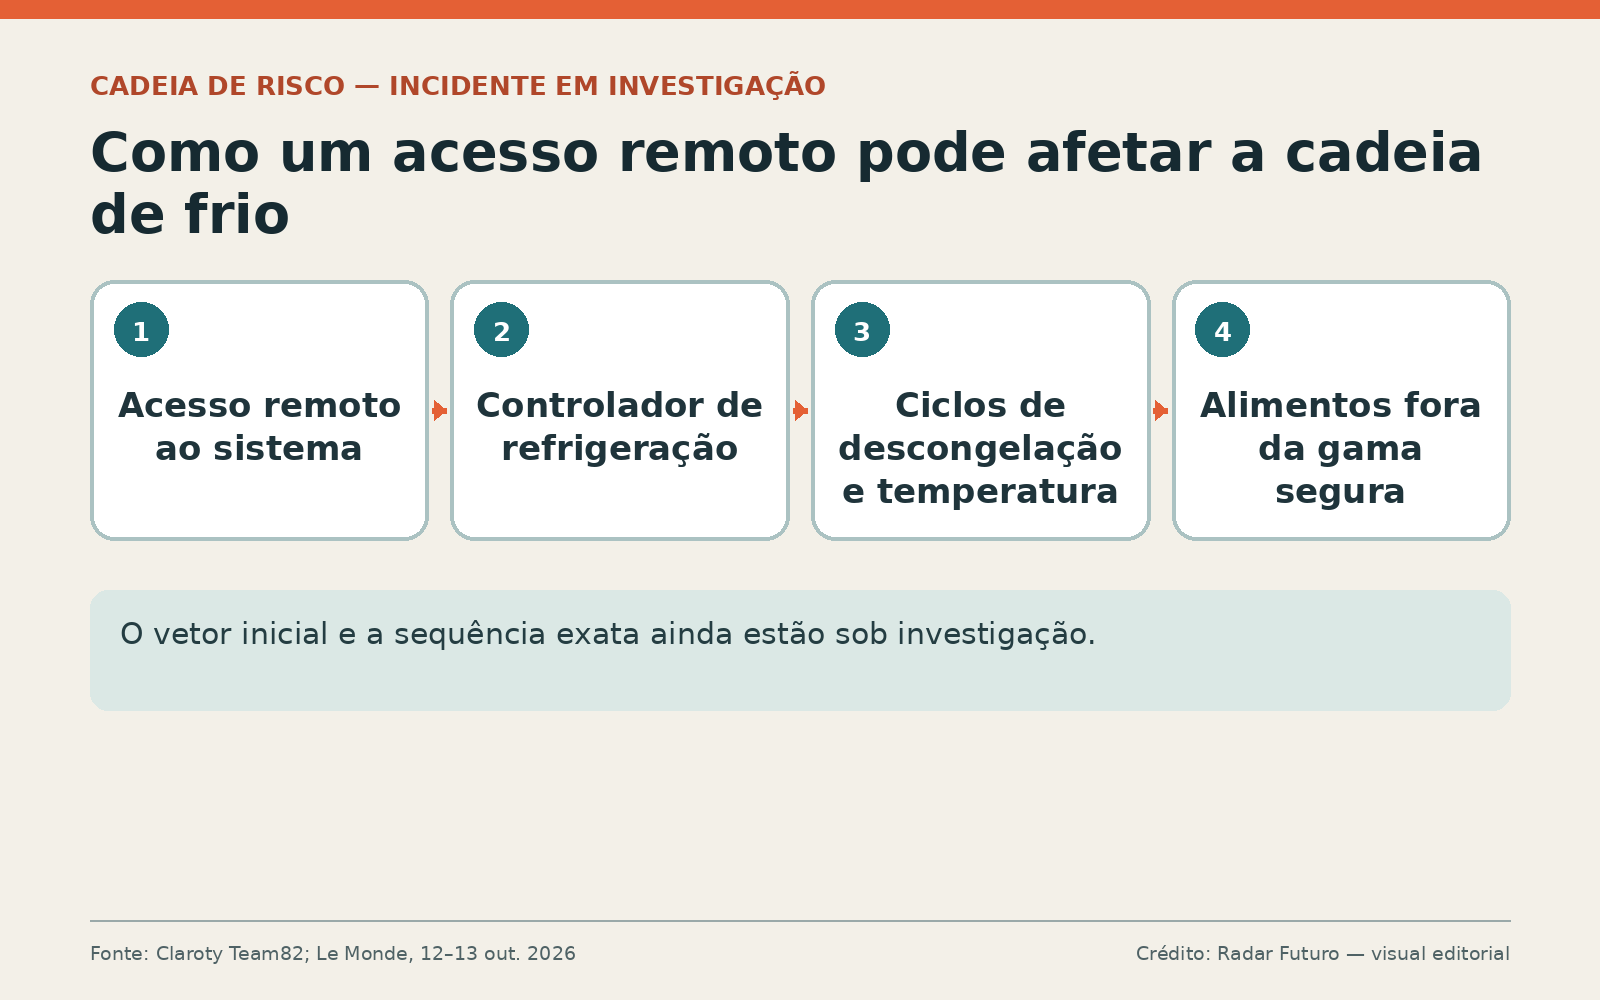
O equipamento físico tornou-se o alvo
Os atacantes conseguiram comandar software associado a controladores de refrigeração da dinamarquesa Danfoss. A função destes sistemas é regular temperaturas e ciclos de descongelação. Quando o controlo remoto é comprometido, um incidente informático produz consequências materiais: alimentos estragados, encerramentos temporários e, segundo relatos das redes, episódios de sobreaquecimento e incêndio.
A Danfoss declarou que a maioria das unidades atingidas era obsoleta, tinha chegado ao fim de vida e já não recebia atualizações. A Claroty tinha divulgado em 2025 vulnerabilidades nos controladores AK-SM 800A que permitiam contornar autenticação e executar comandos. As correções existiam, mas equipamentos antigos e firmware por atualizar mantiveram superfícies de ataque.
Uma cadeia de responsabilidade fragmentada
Muitas lojas francesas gerem a refrigeração localmente e recorrem a instaladores especializados. Essa fragmentação torna difícil saber que versões estão em uso, quem é responsável pelas atualizações e quais sistemas continuam expostos. A Procuradoria de Paris e a agência francesa de cibersegurança investigam o ataque. Até 13 de outubro não havia reivindicação pública credível nem confirmação do vetor inicial usado em cada loja.
O caso mostra por que a manutenção de tecnologia operacional exige inventário, segmentação de rede, autenticação forte e planos de substituição. A atualização de software reduz riscos conhecidos, mas a investigação ainda terá de determinar como os atacantes entraram, se exploraram a mesma falha em todos os locais e qual foi a extensão fora de França.