

FBI e Justiça dos EUA apreendem sete domínios ligados a ferramentas de ciberespionagem
A operação atinge reconhecimento de vulnerabilidades, phishing dirigido e acesso remoto.
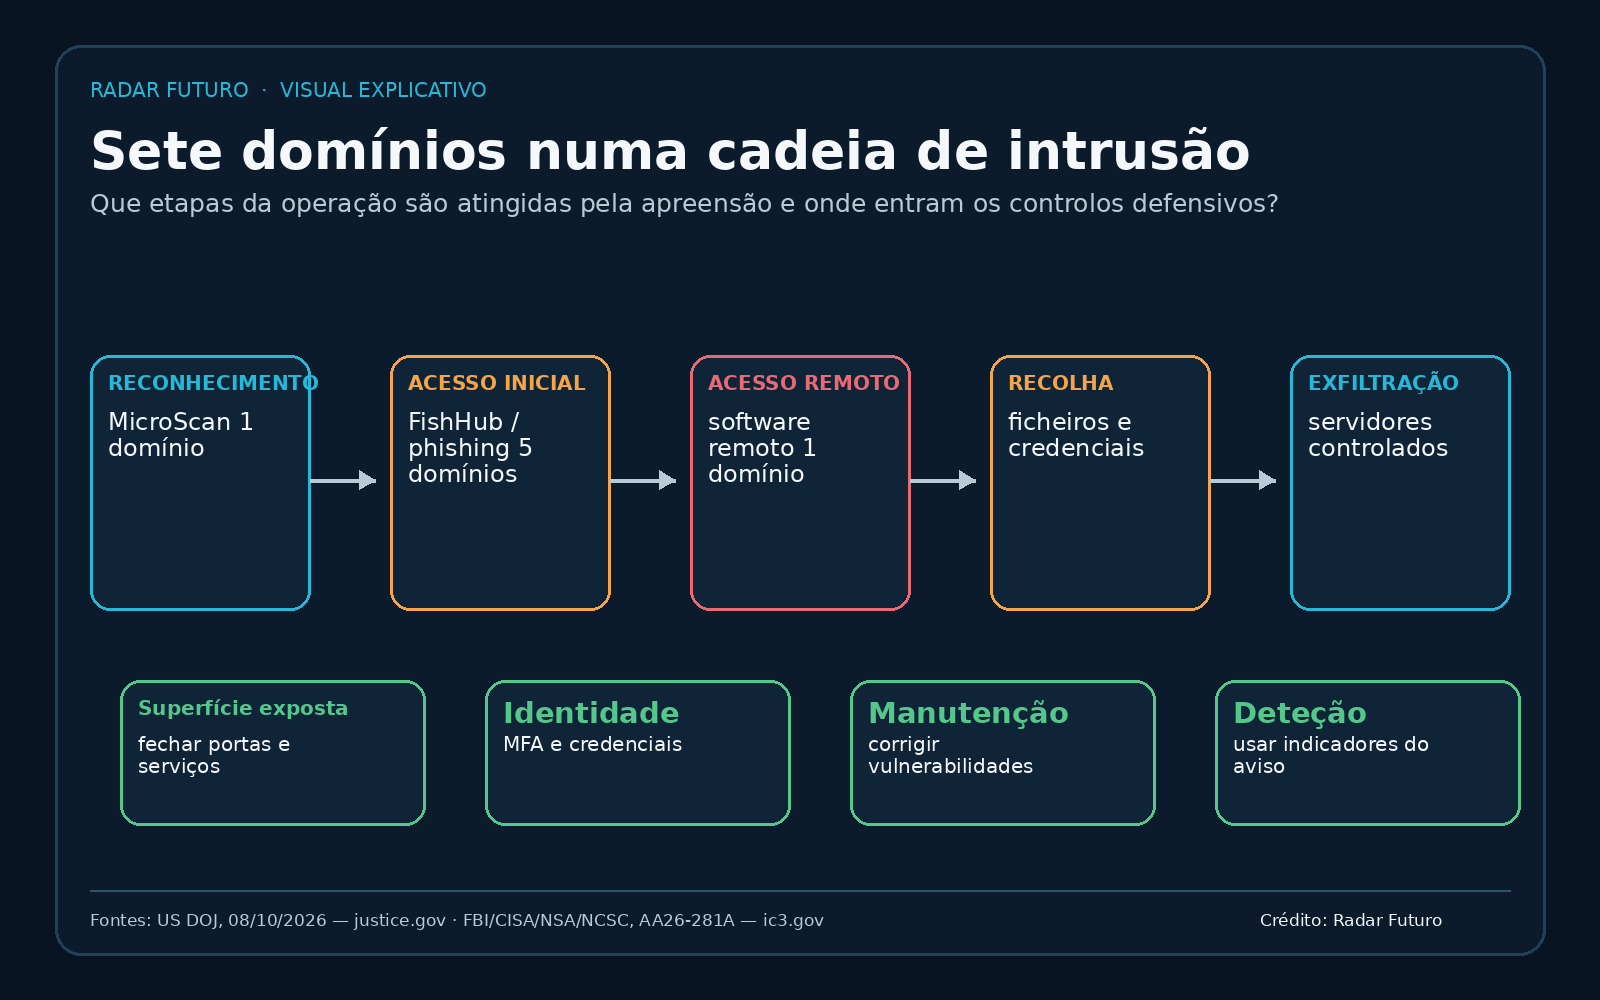
O Departamento de Justiça norte-americano e o FBI anunciaram, em 8 de outubro, apreensões autorizadas por tribunal que abrangem sete domínios associados a ferramentas usadas em ciberespionagem. A operação incide sobre diferentes funções de uma intrusão, desde procurar sistemas vulneráveis até obter credenciais ou manter acesso remoto.
Segundo o comunicado e documentos judiciais nele referidos, a plataforma Microscan fazia reconhecimento de vulnerabilidades. Cinco domínios estavam ligados ao FishHub, uma ferramenta de phishing dirigido; outro domínio estava associado a administração remota. As autoridades relacionam esta infraestrutura com a Integrity Technology Group e atividades ligadas ao Governo chinês. Essa atribuição deve ser lida como a posição das autoridades e dos documentos citados.
Uma intrusão é uma sequência de oportunidades
O aviso técnico conjunto do FBI, CISA, NSA e NCSC britânico, também publicado em 8 de outubro, descreve uma combinação de ferramentas automáticas e intervenção humana. Entre os métodos identificados estão exploração de falhas, tentativas de palavras-passe em servidores Microsoft Exchange, persistência através de software VPN e extração de mensagens e credenciais.
Esta descrição explica uma consequência prática: proteger apenas a caixa de correio ou apenas o computador do utilizador deixa outras etapas expostas. Na leitura editorial do aviso, a defesa precisa de cobrir os serviços acessíveis, a autenticação e a manutenção dos sistemas.
O que a apreensão permite concluir
O comunicado dá conta de alvos em setores de energia, organizações não governamentais, aeroportos e instituições académicas de vários países. A apreensão interrompe o uso dos ativos identificados. O anúncio não quantifica a redução global da atividade, nem demonstra que todos os intervenientes perderam os seus meios de operação.
O aviso recomenda desativar serviços e portas sem utilização, corrigir vulnerabilidades atempadamente, tratar entradas em aplicações web e aplicar autenticação multifator. Inclui indicadores técnicos para equipas de segurança. A informação adquirida é suficientemente concreta para rever exposição e deteção; a extensão do efeito da operação terá de ser estabelecida por investigação posterior.