

Microsoft amplia controlos de soberania na cloud com pré-visualizações e serviços gerais
O pacote distingue disponibilidade geral, pré-visualização pública e testes limitados em ferramentas para dados, operações e chaves.
A Microsoft anunciou em 20 de outubro um conjunto de controlos para clientes que procuram manter dados, chaves e operações sob regras territoriais ou organizacionais específicas. O pacote reúne funções em disponibilidade geral, pré-visualização pública, testes limitados e implementação faseada.
Estados diferentes
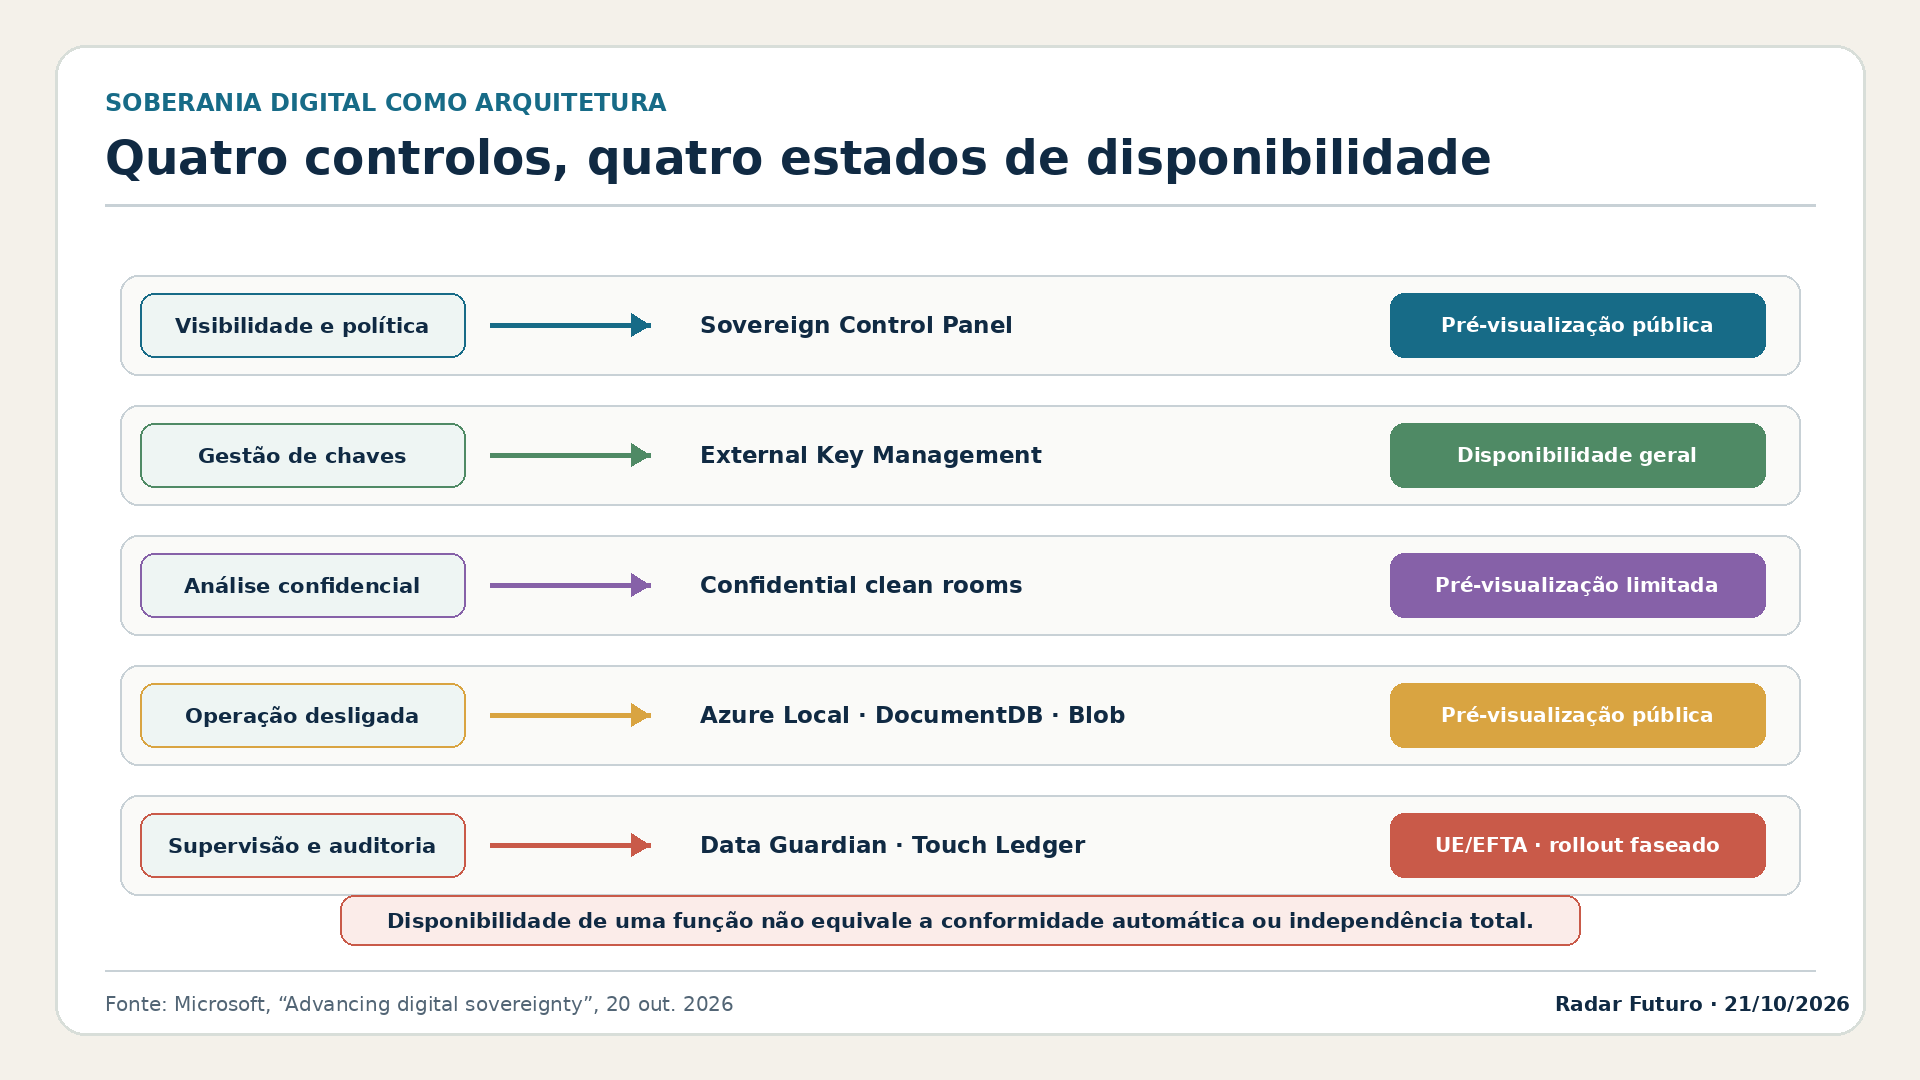
O Sovereign Control Panel entra em pré-visualização pública no Ignite. O External Key Management está em disponibilidade geral. Confidential clean rooms ficam em pré-visualização limitada, enquanto operações desligadas e novos serviços DocumentDB e Blob Storage no Azure Local entram em pré-visualização pública.
Na União Europeia e EFTA, o Data Guardian prevê supervisão por pessoal residente na Europa para acessos remotos qualificados de engenheiros. O Production Touch Ledger deverá ter rollout faseado, registando interações operacionais relevantes. Estes mecanismos não eliminam qualquer acesso; procuram torná-lo condicionado, supervisionado e auditável.
Soberania como conjunto de controlos
Residência de dados, gestão de chaves, controlo operacional e capacidade de funcionar desligado respondem a riscos diferentes. Uma organização pode cumprir residência e continuar dependente do fornecedor para atualizações; pode gerir chaves e não ter autonomia operacional completa.
O anúncio estabelece novas opções e estados de disponibilidade, não prova cumprimento automático de uma lei nem independência total. Cada cliente terá de relacionar arquitetura, contrato, localização, suporte e requisitos regulatórios. Pré-visualizações também podem mudar antes da disponibilidade geral.
A contribuição é tornar comparáveis as camadas de controlo e separar o que já pode ser contratado do que ainda está em teste. Faltam preços, condições detalhadas e avaliações independentes para medir custo e eficácia em situações reais.
Fontes
- Microsoft — Advancing digital sovereignty, 20 de outubro de 2026.