

Brave passa a cifrar conversas com GLM antes de saírem do navegador
O Leo combina cifragem, um intermediário que oculta o endereço IP ao fornecedor e processamento num ambiente isolado. A verificação ainda passa por servidores da Brave.
A Brave anunciou em 15 de outubro uma nova cadeia de privacidade para conversas do Leo com o modelo GLM 5.3 Flash. Disponível nos canais Release, Beta e Nightly, cifra os pedidos no navegador e processa-os num ambiente de execução isolado operado pela NEAR AI.
Separar quem recebe a ligação de quem lê o pedido
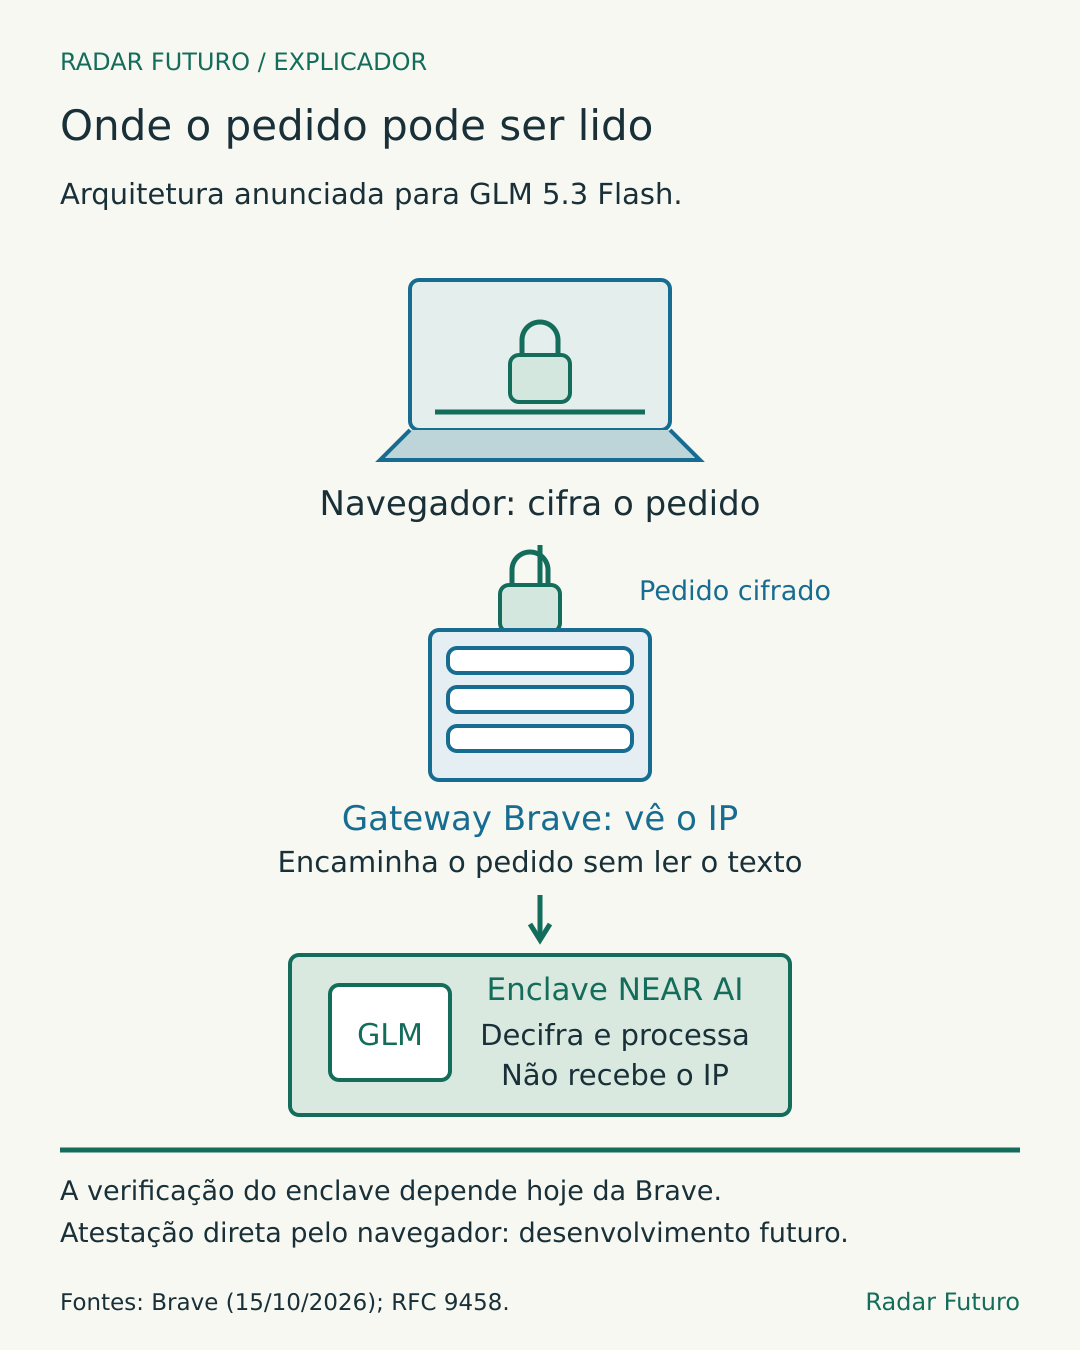
O mecanismo usa Oblivious HTTP, definido no RFC 9458. Neste modelo, um intermediário encaminha mensagens cifradas para um destino que as pode decifrar. A separação procura impedir que uma única parte associe diretamente o conteúdo ao endereço de rede do utilizador.
No serviço anunciado, o intermediário da Brave vê o endereço IP, mas encaminha conteúdo cifrado. O ambiente isolado da NEAR AI processa o texto sem receber esse IP. A resposta regressa cifrada ao navegador.
A expressão cifragem ponta a ponta abrange aqui o dispositivo e código executado no ambiente isolado remoto. O modelo continua a correr fora do computador do utilizador; o texto é decifrado dentro desse ambiente para ser processado.
O que está a ser verificado
Segundo a Brave, a chave só é entregue depois de verificações de atestação do hardware e das versões de software aprovadas. O sistema combina Intel TDX e atestação de GPU Nvidia. O código de verificação e encaminhamento foi disponibilizado publicamente.
A verificação atualmente depende do gateway da Brave. A empresa prevê levar mais verificações para o navegador, incluindo a atestação direta do hardware numa etapa posterior. Essa evolução deve ser distinguida da implementação já disponível.
O RFC explica a propriedade de separação entre intermediário e destino. Não constitui uma auditoria ao serviço da Brave. A garantia concreta depende também da implementação, dos componentes confiados e do dispositivo onde o utilizador escreve.
Uma mudança verificável, com um âmbito definido
A novidade é a alteração da forma como um modelo específico recebe os dados, acompanhada da publicação de código. O anúncio não permite estender automaticamente a mesma proteção a todos os modelos oferecidos pelo Leo.
Para escolher uma ferramenta, interessa identificar o modelo selecionado, o local onde o pedido é decifrado e a entidade que valida o ambiente. Esta arquitetura torna essas dependências mais explícitas; a análise independente do código e da operação poderá testar se a execução corresponde à descrição.