

Espressif disponibiliza testes de criptografia pós-quântica para dispositivos ESP32
O componente esp-pqc permite avaliar comunicação e verificação de firmware. O próprio repositório exclui utilização como solução de produção.
A Espressif publicou em 14 de outubro documentação para experimentar criptografia pós-quântica em dispositivos ESP32. O componente esp-pqc acrescenta exemplos de comunicação TLS 1.3 e de verificação de firmware, permitindo medir o custo da adaptação em equipamento existente.
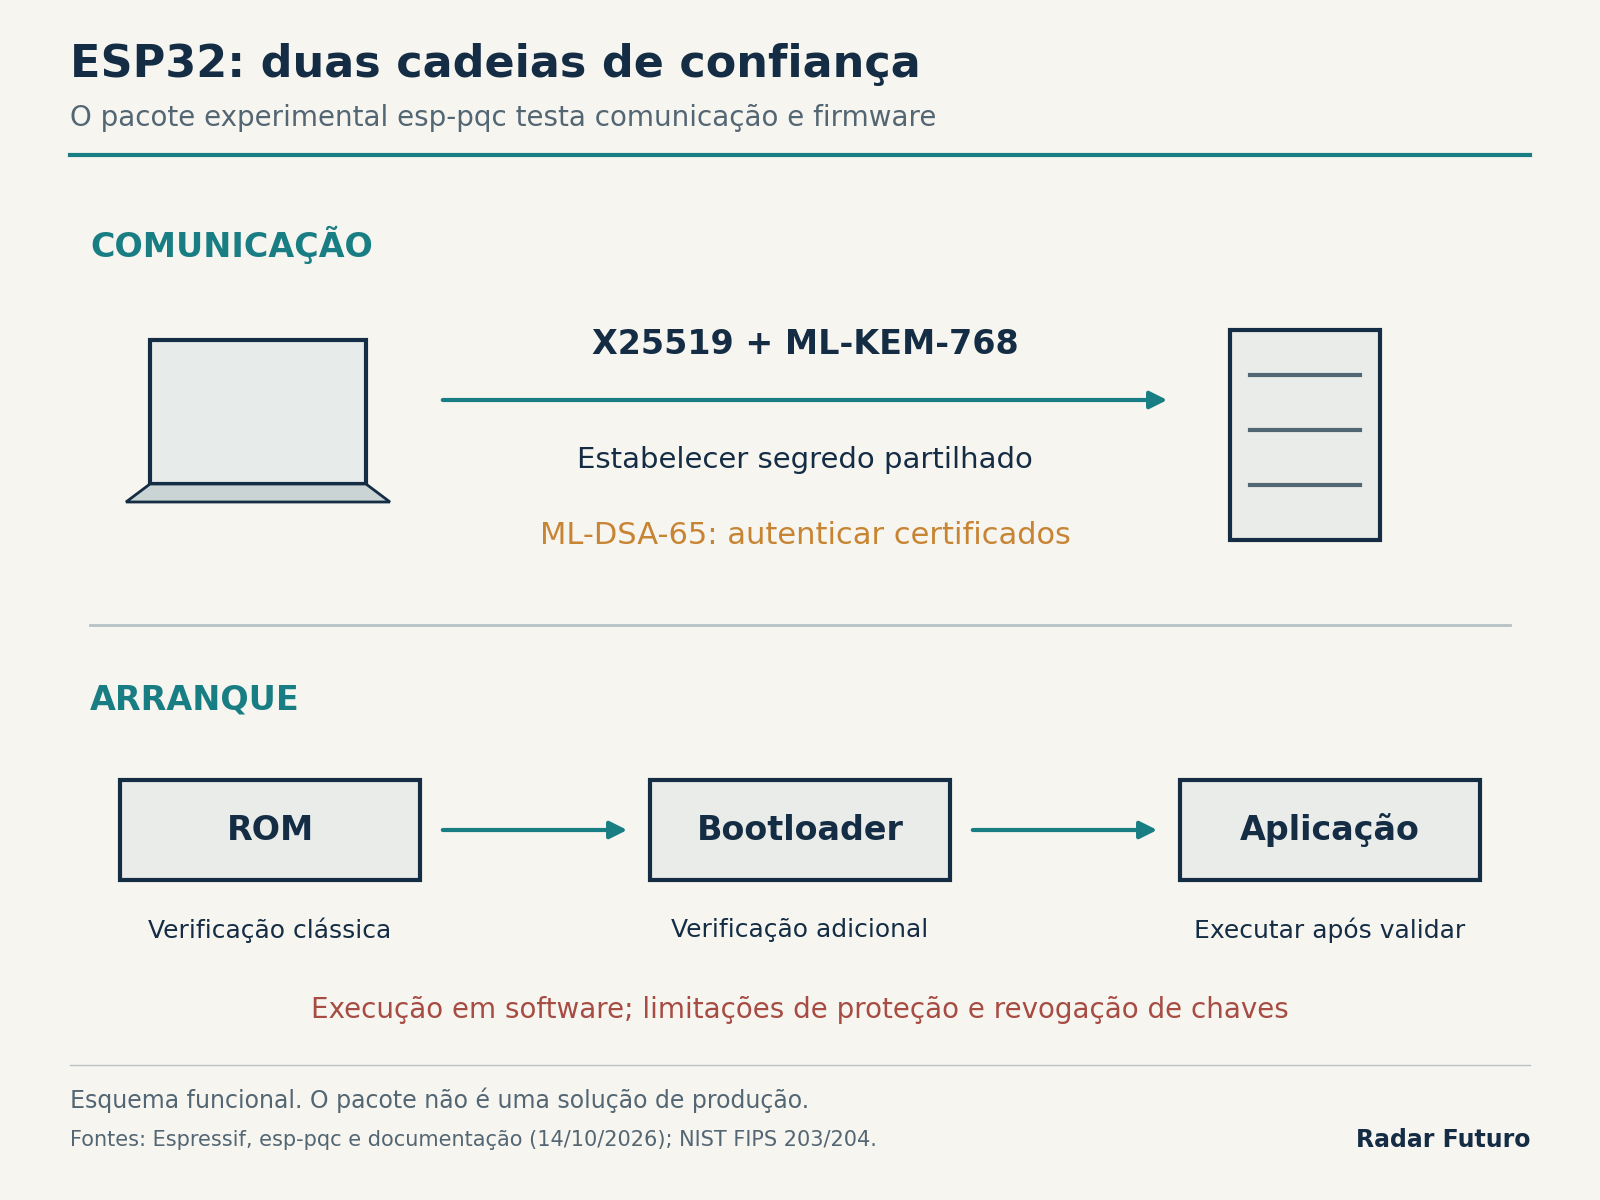
O aviso do repositório é determinante: o projeto destina-se a experimentação e avaliação. A execução dos algoritmos ocorre no processador, sem aceleração pós-quântica dedicada, armazenamento das novas chaves protegido por eFuse ou revogação dessas chaves em hardware. As interfaces ainda podem mudar.
Duas funções de segurança diferentes
Na comunicação, o estabelecimento de uma chave partilhada protege a confidencialidade da sessão. A autenticação verifica a identidade apresentada pela outra ponta. O exemplo combina X25519 com ML-KEM-768 para a primeira função e admite certificados ML-DSA-65 para a segunda.
ML-KEM e ML-DSA pertencem a normas publicadas pelo NIST em 2024. A primeira define um mecanismo para estabelecer um segredo partilhado; a segunda define assinaturas digitais. Usar uma destas funções não substitui automaticamente a outra.
O arranque seguro verifica código antes de o executar. Na implementação descrita, a ROM mantém a sua verificação clássica; uma etapa posterior do bootloader introduz a verificação pós-quântica da aplicação. Essa sequência conserva uma dependência da arquitetura de confiança existente.
A migração também ocupa memória
O componente permite avaliar tempo, utilização de memória e espaço de armazenamento. As novas chaves e assinaturas são maiores, pelo que a viabilidade depende também dos limites de cada dispositivo e da rede onde comunica.
Para equipas que mantêm sensores e sistemas ligados durante anos, a contribuição é poder começar a medir esses custos sem substituir já o hardware. A documentação fornece um caminho de ensaio; a passagem para um produto exige resolver proteção de chaves, atualização e recuperação de falhas.
O resultado imediato é uma ferramenta de preparação. Não foi demonstrada nesta peça a segurança de um produto final nem realizado um ensaio independente de desempenho. O critério útil para a próxima etapa é uma avaliação que reúna os recursos consumidos e a cadeia completa de confiança, desde o arranque até à comunicação.