

Citrix confirma exploração de duas falhas críticas no NetScaler
As vulnerabilidades CVE-2026-88771 e CVE-2026-88772 afetam equipamentos geridos pelos clientes. Atualizar o software não demonstra que uma intrusão anterior tenha sido eliminada.
A Citrix confirmou exploração das vulnerabilidades CVE-2026-88771 e CVE-2026-88772 em instalações NetScaler sem mitigação. O boletim CTX697096, publicado a 27 de setembro, recomenda a atualização urgente dos NetScaler ADC e NetScaler Gateway afetados.
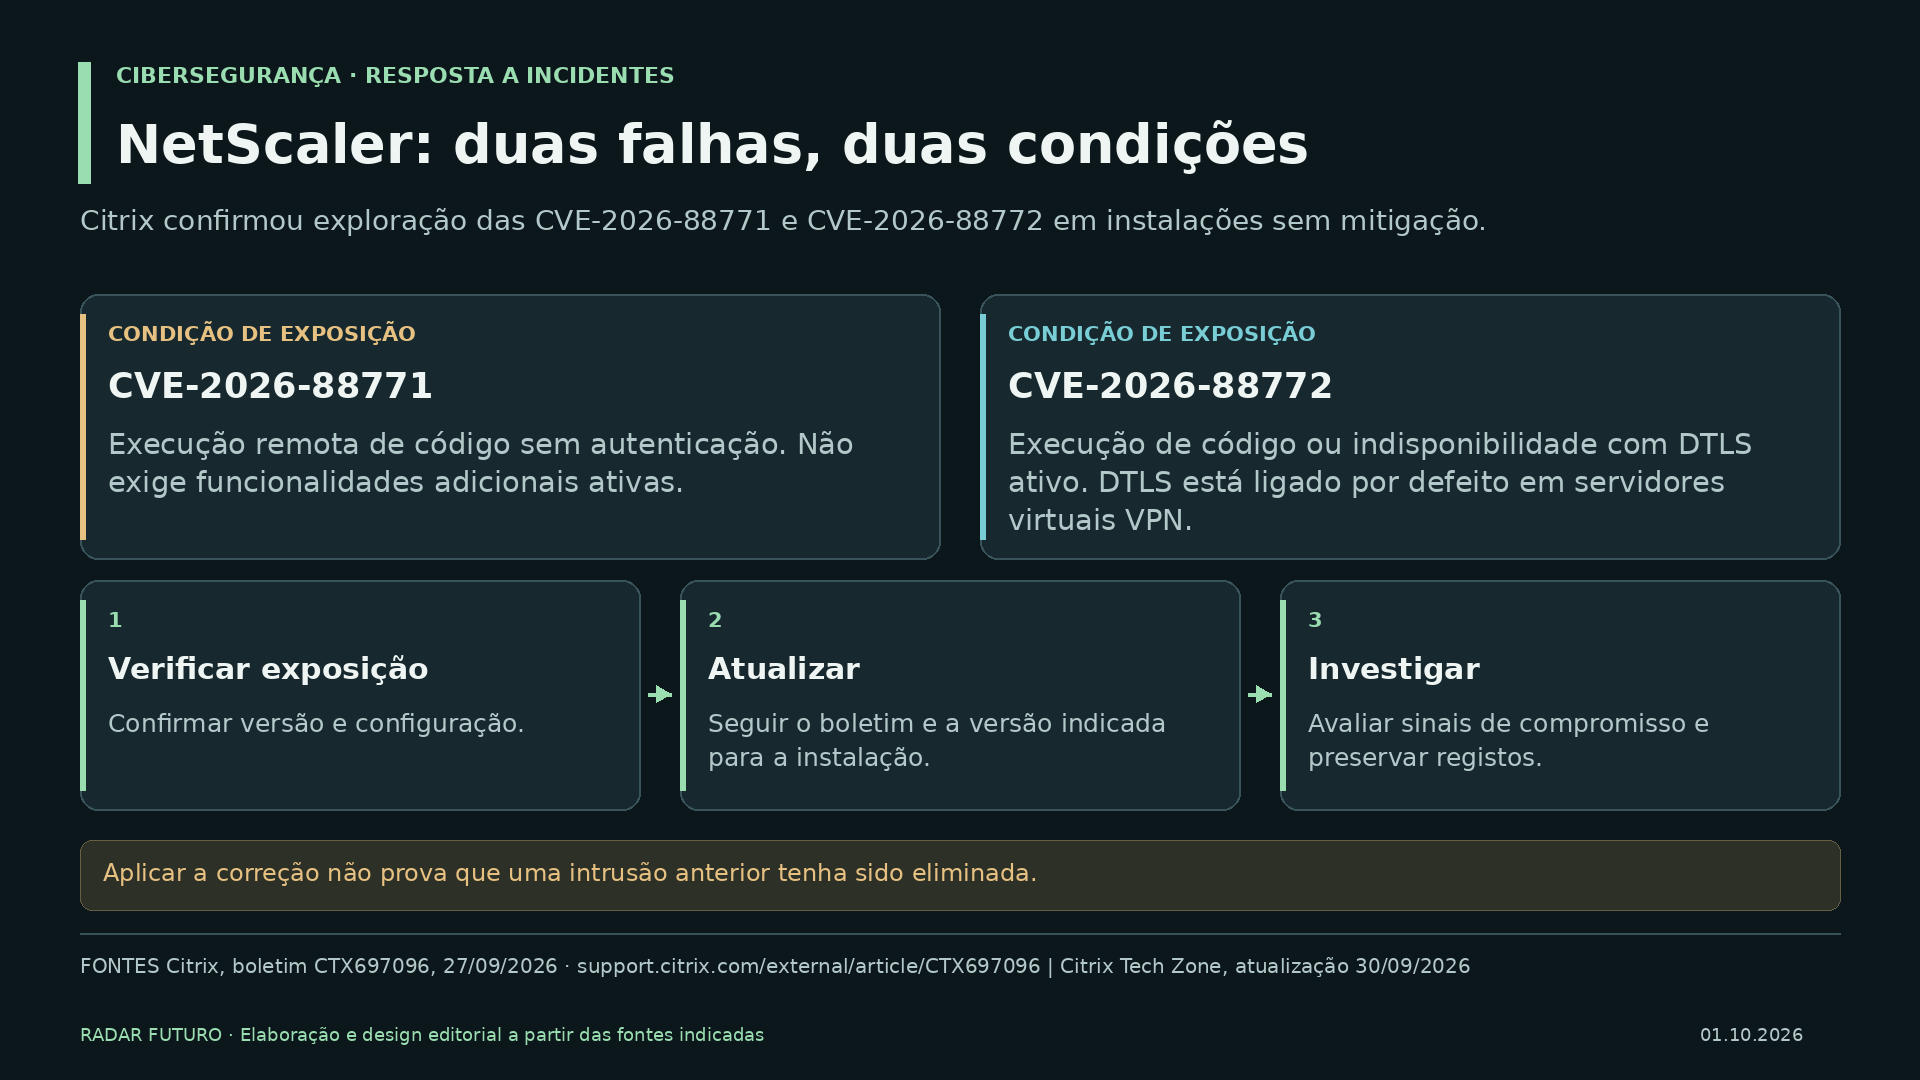
Duas falhas com condições diferentes
A CVE-2026-88771 permite execução remota de código sem autenticação e não exige a ativação de funcionalidades adicionais. A CVE-2026-88772 pode provocar execução remota de código ou indisponibilidade quando DTLS está ativo; essa opção está ligada por defeito em servidores virtuais VPN.
Nas linhas regulares, o boletim identifica correções a partir das versões 14.1-73.37 e 13.1-64.23. Existem versões específicas para variantes FIPS e NDcPP. O aviso abrange equipamentos geridos pelos clientes; os serviços de nuvem geridos pela Citrix são atualizados pelo fornecedor.
A escolha da versão exige atenção
O contexto técnico atualizado pela Citrix a 30 de setembro assinala um problema operacional na atualização para 13.1-64.23 em determinadas configurações com variáveis. Nesses casos, orienta para 13.1-64.24. As equipas devem consultar as instruções atuais do fornecedor para a respetiva linha e configuração.
Atualização e investigação são tarefas diferentes
A Citrix sublinha que instalar a correção não remove necessariamente artefactos de uma intrusão anterior. Se houver suspeita ou confirmação de compromisso, recomenda uma nova instância atualizada, em vez de tratar a atualização como limpeza do equipamento.
O fornecedor disponibiliza orientações para indicadores de compromisso e registos, mas alerta que uma verificação negativa pode não detetar todas as técnicas usadas por atacantes.
A leitura editorial é que a prioridade combina duas perguntas: o equipamento continua vulnerável e já foi comprometido? A confirmação de exploração torna ambas relevantes para a resposta ao incidente.
Leia também: Porque a exploração real importa na priorização de vulnerabilidades.