

Falha explorada num produto digital? Na UE, o fabricante tem até 24 horas para dar o primeiro alerta
As obrigações de comunicação do Cyber Resilience Act já começaram: fabricantes abrangidos têm novos prazos para reportar vulnerabilidades ativamente exploradas e incidentes graves.
Imagina que um fabricante descobre que uma vulnerabilidade num produto que vende na Europa já está a ser utilizada por atacantes.
Desde 11 de setembro de 2026, começa um relógio.
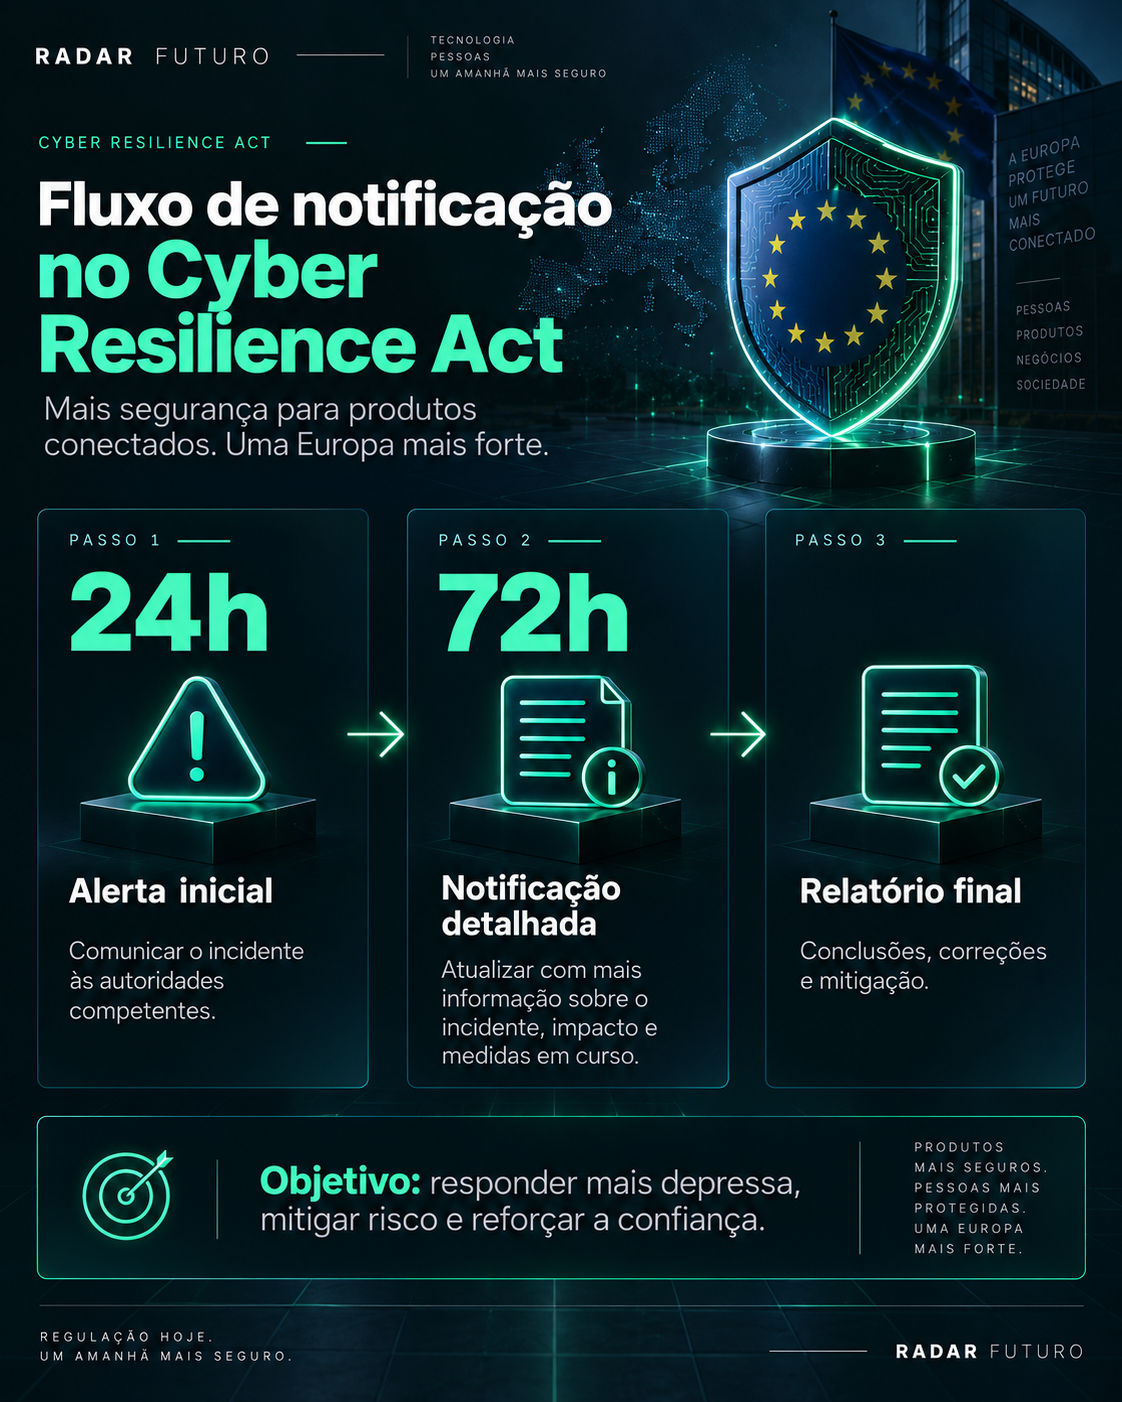
As obrigações de comunicação previstas no Cyber Resilience Act passaram a aplicar-se aos fabricantes de produtos com elementos digitais abrangidos pelo regulamento. Quando tomam conhecimento de uma vulnerabilidade ativamente explorada, têm de enviar um primeiro alerta sem demora injustificada e, em qualquer caso, no prazo máximo de 24 horas.
Até às 72 horas, segue-se uma notificação mais completa.
As 24 horas não são um prazo para corrigir a falha
Este é um dos detalhes mais importantes das novas regras.
As 24 horas referem-se ao alerta precoce. Não significam que o fabricante tenha de desenvolver e distribuir uma correção nesse período.
Até 72 horas depois de tomar conhecimento do problema, deve apresentar a notificação seguinte, com informação adicional sobre a vulnerabilidade ou incidente e sobre as medidas tomadas ou disponíveis.
Depois existe ainda um relatório final.
O processo não termina às 72 horas
No caso de uma vulnerabilidade ativamente explorada, o relatório final deve ser apresentado, em regra, até 14 dias depois de estar disponível uma medida corretiva ou de mitigação.
Quando estamos perante um incidente grave com impacto na segurança, o relatório final deve ser entregue no prazo de um mês após a notificação das 72 horas.
Ou seja:
24 horas → primeiro alerta
72 horas → notificação
depois → relatório final
Mas o último prazo depende do tipo de ocorrência.
Nem todos os bugs entram neste relógio
Encontrar um erro num programa não desencadeia automaticamente a obrigação das 24 horas.
O Cyber Resilience Act distingue, entre outras situações, as vulnerabilidades ativamente exploradas.
O elemento decisivo é existir evidência de exploração maliciosa, e não apenas a possibilidade teórica de alguém explorar a falha.
A plataforma da ENISA foi criada precisamente para as notificações obrigatórias relativas a vulnerabilidades ativamente exploradas e a incidentes graves com impacto na segurança dos produtos abrangidos.
Porque importa
O CRA não cria apenas requisitos para tornar produtos digitais mais seguros. Cria também um processo europeu comum para comunicar rapidamente situações em que uma vulnerabilidade já está a ser explorada ou ocorreu um incidente grave.
Uma única plataforma para comunicar
Para operacionalizar o sistema, a ENISA colocou em funcionamento a Single Reporting Platform, ou SRP.
Em vez de fazer várias notificações independentes às diferentes autoridades nacionais, o fabricante submete a informação através da plataforma europeia.
A notificação é dirigida à CSIRT coordenadora competente e, salvo determinadas circunstâncias excecionais, a informação fica simultaneamente disponível para a ENISA. A CSIRT que recebe inicialmente a notificação trata depois da partilha relevante com as restantes CSIRT.
A ENISA desenvolve, opera e mantém a plataforma.
Os utilizadores também podem ter de ser avisados
As novas regras não se resumem à comunicação entre empresas e autoridades.
Quando aplicável, o fabricante também tem de informar os utilizadores afetados sobre uma vulnerabilidade ativamente explorada ou um incidente grave e indicar medidas que possam reduzir o risco.
Na prática, isso pode significar informar que existe uma atualização, uma mitigação ou outra ação necessária.
O Cyber Resilience Act ainda não é plenamente aplicável
Esta distinção é importante.
O Cyber Resilience Act entrou em vigor em dezembro de 2024, mas a aplicação das suas disposições é faseada.
As obrigações de comunicação começaram a aplicar-se a 11 de setembro de 2026.
Os principais requisitos gerais de cibersegurança previstos pelo regulamento passam a aplicar-se a partir de 11 de dezembro de 2027.
Há ainda outra nuance: os open-source software stewards não estão sujeitos agora à mesma obrigação do artigo 24.º, n.º 3. Essa parte aplica-se a partir de dezembro de 2027.
Porque é que isto interessa a quem compra tecnologia?
Quando uma vulnerabilidade começa a ser explorada, o utilizador depende normalmente do fabricante para investigar o problema, desenvolver uma correção e comunicar o que deve ser feito.
O Cyber Resilience Act coloca agora parte desse processo dentro de um calendário regulamentar comum.
Não impede que apareçam novas vulnerabilidades.
Também não garante que uma correção exista em 24 horas.
Mas determinadas situações de exploração ativa ou incidentes graves deixam de poder ser tratadas apenas como um problema interno da empresa.
Há uma obrigação de comunicar.
E há um relógio.
O sinal para o futuro
Na União Europeia, a segurança dos produtos digitais está a deixar de ser apenas uma característica técnica. Está a tornar-se uma responsabilidade regulatória ao longo do ciclo de vida do produto.
O que acompanhar
- 01Como fabricantes e autoridades vão aplicar os novos prazos na prática
- 02Os primeiros casos relevantes comunicados através da plataforma europeia
- 03Novas orientações publicadas pela ENISA e pela Comissão Europeia
- 04A entrada em aplicação das restantes obrigações do CRA em dezembro de 2027